 중요기업
데일리시큐·2026. 09. 16.
시스코 이메일 보안장비 제로데이 악용…악성 메일 한 통에 '루트 권한' 탈취
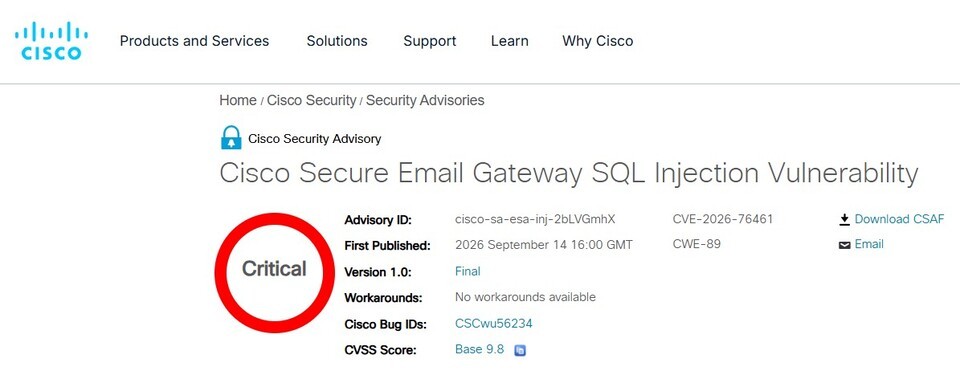
기업용 이메일 보안 장비인 Cisco Secure Email Gateway에서 로그인 없이도 원격으로 시스템 최고 권한(루트)을 빼앗을 수 있는 심각한 취약점(CVE-2026-76461)이 발견됐습니다. 공격자는 악성 이메일 한 통만으로 장비를 완전히 장악할 수 있으며, 보안 패치가 나오기 전부터 이미 실제 공격에 사용됐습니다. 미국 사이버보안 당국(CISA)은 이 취약점을 '실제 악용 확인 목록(KEV)'에 등재했고, 미국 연방기관에는 2026년 9월 17일까지 조치를 요구했습니다. 우회 방법이 없기 때문에 취약 버전을 사용하는 기업은 즉시 패치를 적용해야 하며, 이미 침해됐을 가능성도 고려해 과거 로그를 반드시 점검해야 합니다.
자세히 보기