 공공
ZDNet Korea·2026. 09. 20.
양자내성암호 전환, 내년부터 공공 사이버보안 실태 평가에 반영
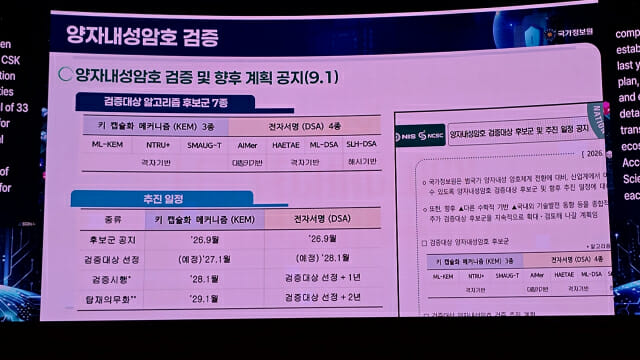
국가정보원(NIS)이 양자컴퓨터의 공격에도 안전한 암호 기술인 양자내성암호(PQC, Post-Quantum Cryptography)를 공공 분야 전반에 도입하기 위한 종합 추진계획을 발표했습니다. 내년(2027년)부터 공공기관 사이버보안 실태 평가 항목에 PQC 전환 여부가 포함되며, 2029년 1월부터는 일부 알고리즘의 탑재가 의무화됩니다. 전환 대상 알고리즘은 전자서명 4종·키 캡슐화 메커니즘(KEM, 암호 키를 안전하게 교환하는 기술) 3종 등 총 7종이며, 최종 목표는 2035년까지 국가 전반의 암호체계를 전환하는 것입니다. 국정원은 목표 시점을 앞당기기 위해 관련 부처와 협의 중이며, 미국 정부의 2031년 완료 목표보다 빠른 일정도 검토하고 있습니다.
자세히 보기