TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

2026년 10월 1주차 발송 뉴스

중요기업
The Hacker News·2026. 10. 03.

Dell CSM 취약점, 인증 없이 관리자 권한 획득 및 쿠버네티스 노드 root 권한 탈취 가능

Dell이 자사 컨테이너 스토리지 모듈(CSM) 제품에서 발견된 여러 심각한 취약점을 고치는 보안 업데이트를 내놓았습니다. 이 취약점들을 이용하면 로그인 절차 없이도 공격자가 스토리지 시스템의 관리자 권한을 통째로 가져가거나, 쿠버네티스(Kubernetes) 클러스터의 모든 서버에서 최고 권한(root)을 얻을 수 있습니다. 일부는 아예 인증 과정이 빠져 있거나, 암호키가 코드에 그대로 박혀 있어 공격자가 가짜 인증 토큰을 만들어낼 수 있는 구조적 결함입니다. CSM 1.17.0 이전 모든 버전이 영향을 받으며, 별다른 우회 대응 방법이 없어 1.18.0으로 업그레이드하는 것이 유일한 해결책입니다. Dell 제품의 과거 취약점이 실제 공격에 쓰인 사례가 있었던 만큼, 기업들은 가능한 빨리 패치하고 JWT 서명 비밀키도 교체해야 합니다.

자세히 보기
중요금융
보안뉴스·2026. 10. 01.

비트겟, 탈취 25일 전 이미 뚫려 있었다... 통로는 보안 장비 제로데이에서 시작

암호화폐 거래소 비트겟에서 3억8750만달러가 빠져나간 사건의 원인이 밝혀졌습니다. 공격자는 비트겟이 사용하던 외부 보안 업체의 보안 장비에 있던 제로데이(아직 패치가 없는 미공개 취약점)를 뚫고 들어왔습니다. 실제 자산이 빠져나가기 25일 전인 8월 31일부터 이미 침입 흔적이 남아 있었던 것으로 조사됐습니다. 공격자는 보안 장비에 웹셸을 심고 비트겟의 지갑 운영 서버까지 접근해 자체 제작한 출금 도구로 여러 블록체인에서 자금을 빼갔습니다. 비트겟 CEO는 북한 해커를 배후로 지목했으며, 두 보안 제품의 패치 여부는 아직 알려지지 않았습니다.

자세히 보기
중요금융
ZDNet Korea·2026. 10. 02.

KB국민은행 업무용 시스템 해킹…119명 정보 유출

KB국민은행 직원이 업무용으로 쓰는 모바일 시스템이 외부 해킹을 당해 고객 119명의 개인정보가 유출됐습니다. 유출된 정보는 이름, 전화번호, 주소, 암호화된 주민등록번호 등입니다. 은행 측은 고객의 금융거래와는 관련 없는 시스템이라고 밝혔으며, 해킹을 인지한 즉시 해당 서버와 접근 경로를 막았습니다. 피해 고객에게는 개별 통보를 하고 2차 피해 예방법을 안내했으며, 피해가 발생하면 전액 보상하겠다고 밝혔습니다.

자세히 보기
중요의료
전자신문 보안·2026. 09. 30.

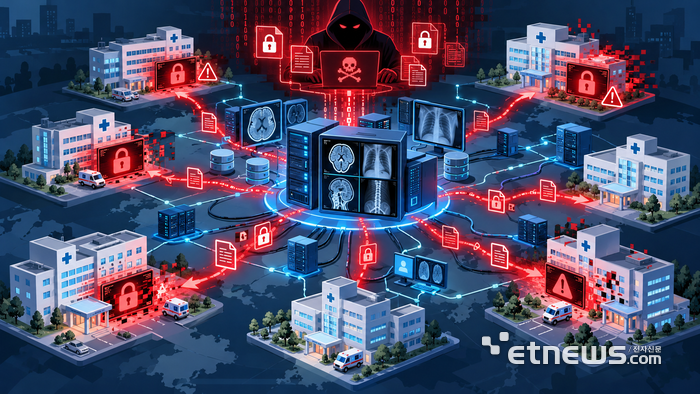
중소병원 20여곳 랜섬웨어 감염…'동일 종류' 랜섬웨어 발견

최근 중소형 병원 20여곳이 잇따라 랜섬웨어(컴퓨터 파일을 몰래 암호화해 못 쓰게 만든 뒤 돈을 요구하는 악성 프로그램) 공격을 받았습니다. 많은 병원에서 같은 종류의 랜섬웨어가 발견돼, 당국은 병원들이 공통으로 쓰는 의료 소프트웨어를 통해 공격이 퍼졌을 가능성(공급망 공격)을 조사하고 있습니다. 피해를 입은 시스템은 환자 진료기록을 관리하는 EMR과 CT·MRI 등 의료영상을 저장·전송하는 PACS로, 이 시스템들이 마비되면 병원 진료 업무에 큰 차질이 생길 수 있습니다. 보안 대응 체계가 잘 갖춰진 병원은 피해를 줄였지만, 그렇지 못한 병원은 공격에 그대로 노출된 것으로 알려졌습니다. KISA와 한국사회보장정보원이 병원들의 시스템 복구를 지원하면서 침투 경로와 데이터 유출 여부를 조사 중입니다.

자세히 보기
중요기업
ZDNet Korea·2026. 09. 30.

한국 노린 랜섬웨어, 3개 분기 만에 작년 수치 넘었다

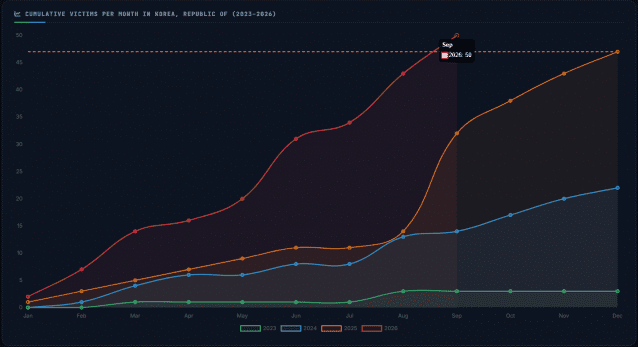
올해 한국 기업과 기관을 노린 랜섬웨어(파일을 몰래 암호화한 뒤 돈을 요구하는 악성코드) 공격 건수가 3개 분기 만에 작년 한 해 전체 건수를 넘어섰습니다. 랜섬웨어 추적 사이트 '랜섬웨어닷라이브' 집계 기준으로 올해 9월까지 54곳이 피해를 입어 작년 45건을 이미 초과했습니다. 금융, IT·기술, 제조업 분야가 가장 많이 노려졌고, '킬린(Qilin)'이라는 조직이 2년 연속 가장 많은 공격을 저질렀습니다. 올해는 '유로즈', '오딧팀' 같은 신흥 랜섬웨어 조직들도 새로 등장해 국내 기업들을 공격했습니다. 전문가는 공격자들이 AI를 활용하면서 공격이 쉬워졌고, 특히 보안이 취약한 중소기업이 주요 표적이 되고 있어 전방위적 지원이 필요하다고 경고했습니다.

자세히 보기