TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

원격 코드 실행 키워드 뉴스

중요기업
보안뉴스·2026. 09. 28.

오라클 피플소프트 공격 다시 고개 들어… 대문자 하나만 퍼센트 기호로 바꿔 웹 방화벽 뚫고 웹셸 심어

공격자들이 인사·재무 시스템으로 널리 쓰이는 오라클 피플소프트(PeopleSoft)의 제로데이 취약점(CVE-2026-35273)을 악용해 방화벽을 우회하고 서버를 장악하는 공격을 벌이고 있습니다. 샤이니헌터스와 연결된 UNC6240이라는 공격 조직은 차단된 경로 이름의 글자 하나를 인코딩 방식만 바꿔 방화벽 규칙을 피해가는 교묘한 수법을 썼습니다. 이후 웹셸을 심고, 백도어를 메모리에 띄워 자격 증명을 빼내거나 원격 접속 통로를 만드는 등 후속 공격을 이어갔습니다. 고등교육, IT서비스, 의료, 농업, 운송, 정부기관 등 다양한 분야의 수십 개 시스템이 피해를 입었습니다. 이 취약점은 실제 악용과 랜섬웨어 연계가 확인되어 미국 정부의 실제악용취약점(KEV) 목록에도 올라, 즉각적인 패치와 점검이 필요합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 28.

⚡ 주간 리캡: 3억 8,700만 달러 규모 암호화폐 해킹, Citrix 취약점 악용, 궤도를 벗어난 AI 에이전트, 그 외 위협들

이번 주 보안 뉴스 요약(Weekly Recap)에서는 Citrix NetScaler ADC/Gateway의 실제 악용 중인 취약점 두 건(CVE-2026-88771, CVE-2026-88772)이 가장 중요한 이슈로 꼽혔습니다. Citrix는 패치를 배포했고, CISA(미국 사이버보안·인프라보안국)는 전 세계적으로 실제 공격이 진행 중이라며 즉시 패치를 권고했습니다. 이 외에도 북한 해킹조직으로 추정되는 공격자가 암호화폐 거래소 Bitget에서 3억 8,700만 달러를 탈취한 사건, 문서 예시로 흔히 쓰이던 "third-party[.]com" 도메인이 악의적으로 등록되어 약 1,700개 저장소를 통해 악성코드 유포에 악용된 사례, JetBrains TeamCity 취약점(CVE-2026-63077)을 이용한 랜섬웨어 공격 등 다양한 위협 동향이 다뤄졌습니다. 전반적으로 새로운 첨단 기법보다는 방치된 계정, 오래된 취약점, 노출된 서비스처럼 "익숙한 부주의"가 공격에 계속 악용되고 있다는 점이 이번 주의 공통된 특징으로 지적됐습니다.

자세히 보기
중요통신/IT
The Hacker News·2026. 09. 28.

CISA, 전 세계에서 악용 중인 Citrix NetScaler의 두 심각한 취약점 경고

미국 CISA(사이버보안·인프라보안국)가 Citrix NetScaler ADC·Gateway 제품의 심각한 취약점 두 개가 실제 공격에 악용되고 있다며 '실제 악용 확인 목록(KEV)'에 등록했습니다. 두 취약점 모두 CVSS 점수 9.5로 매우 위험하며, 인증 절차 없이도 공격자가 시스템 명령을 마음대로 실행하거나 서비스를 마비시킬 수 있습니다. Citrix는 이미 패치 버전을 배포했고, 침해가 의심되면 장비 격리, 자격증명 교체, 인증서 재발급 등 세부 대응 절차도 안내했습니다. 미국 연방 행정기관은 2026년 9월 30일까지 패치를 완료해야 하며, 일반 기업도 서둘러 조치가 필요합니다.

자세히 보기
중요기업
BleepingComputer·2026. 09. 28.

CISA, 실제 악용 중인 Citrix 취약점에 대해 연방기관에 수요일까지 패치 명령

미국 정부 사이버보안 기관 CISA가 실제로 악용되고 있는 Citrix NetScaler 취약점 두 건에 대해 연방기관들에게 수요일까지 패치를 완료하라는 긴급 명령을 내렸습니다. 이 취약점들(CVE-2026-88771, CVE-2026-88772)은 로그인 없이도 공격자가 NetScaler 장비에서 원격으로 임의 코드를 실행할 수 있게 해주는 심각한 결함으로, 기본 설정 상태에서도 공격에 노출됩니다. Citrix는 이미 실제 공격 사례를 확인했다며 즉각적인 패치를 촉구했고, 보안 위협 감시업체 Shadowserver에 따르면 전 세계적으로 2만 3천 개가 넘는 NetScaler 장비가 인터넷에 노출되어 있는 것으로 나타났습니다. Citrix는 침해 여부를 확인할 수 있는 지표(IoC)도 공개했지만, 이 지표만으로는 실제 침해를 완벽히 찾아내지 못할 수 있다고 경고했습니다. 올해 들어 Citrix NetScaler와 관련된 취약점이 잇따라 실제 공격에 악용되고 있어, 관련 장비를 운영하는 기업은 우선순위로 점검이 필요합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 27.

셰어포인트·마이크로틱 취약점 실제 공격…미 CISA 긴급 경고

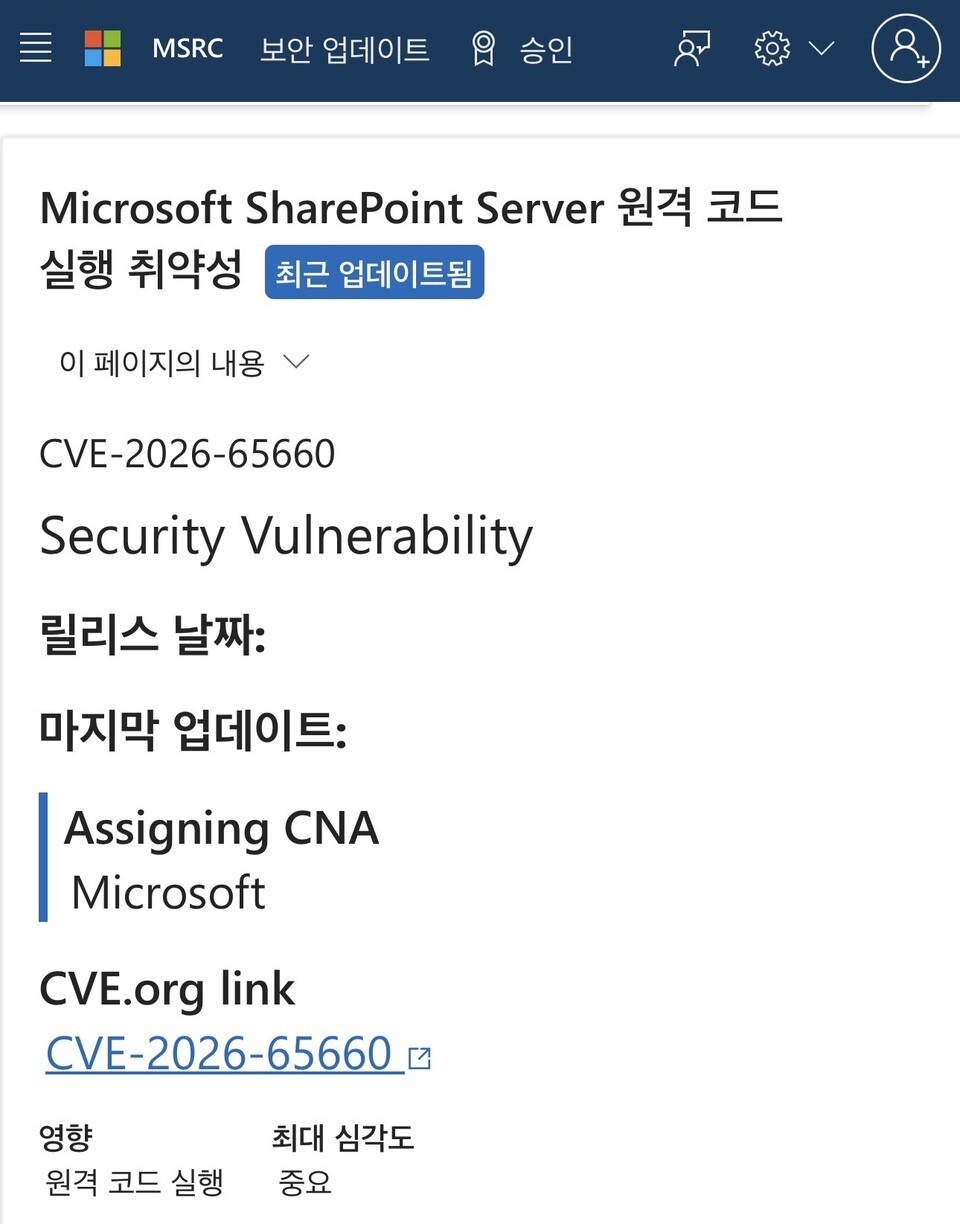
미국 사이버보안·인프라보안국(CISA)이 마이크로소프트 SharePoint와 MikroTik RouterOS의 취약점 세 건이 실제 공격에 사용됐음을 공식 확인했습니다. SharePoint 취약점(CVE-2026-65660)은 계정 권한이 있는 공격자가 서버에서 마음대로 코드를 실행할 수 있는 문제이며, 심각도 점수는 8.8점입니다. MikroTik 공유기에서는 두 취약점(CVE-2026-67279, CVE-2026-86060)을 함께 이용하면 암호나 보안 키 없이도 관리자 권한을 탈취할 수 있으며, 이 공격 기법은 '마이크로트릭(MikroTrick)'으로 불립니다. 단순히 업데이트만으로는 부족하고, 이미 침입이 이뤄졌을 경우를 대비해 낯선 계정·예약 작업·로그인 기록도 반드시 점검해야 합니다.

자세히 보기
중요기업
BleepingComputer·2026. 09. 28.

Citrix 관리자들, 실제 악용 중인 두 제로데이 취약점으로 NetScaler 종료 권고 받아

Citrix NetScaler 장비에서 패치가 없는 두 개의 제로데이(zero-day, 아직 수정되지 않은 신규 취약점) 원격 코드 실행(RCE, 공격자가 원격으로 시스템을 마음대로 조종할 수 있는 공격) 취약점이 실제 공격에 악용되고 있습니다. 각 취약점은 독립적으로 공격자가 서버 메모리에 악성 코드를 심을 수 있게 해주며, 이미 전 세계 여러 Citrix 고객사에서 침해 사례가 확인됐습니다. 네덜란드 국가사이버보안센터(NCSC-NL)를 포함한 유럽 보안 기관들이 조직에 사전 경보를 발령했고, 보안기업 watchTowr도 공개 경고를 발표했습니다. Citrix는 다음 주 초 패치를 배포할 예정이므로, 그때까지 인터넷에 노출된 NetScaler 장비를 즉시 오프라인으로 전환하거나 신뢰할 수 있는 IP로 접근을 제한해야 합니다.

자세히 보기
중요기업
Help Net Security·2026. 09. 27.

주간 보안 리뷰: Gyazo 침해로 2,362만 명 데이터 유출, TASK#STOMP 문서 탈취 악성코드 분석

이번 주 보안 뉴스 주요 사건을 요약하면, 먼저 TASK#STOMP라는 Windows 악성코드(백도어)가 피해자 PC에서 업무 문서·Wi-Fi 비밀번호·스크린샷 등을 몰래 빼내는 것이 분석됐습니다. Zyxel GS1900 스위치의 취약점(CVE-2026-7273)이 실제 공격에 이용돼 48개국 996대 장비에서 민감 정보가 유출됐으며, Check Point 방화벽 제품에서도 2개의 취약점(CVE-2026-85102, CVE-2026-93616)이 실제 공격에 악용되어 긴급 패치가 배포됐습니다. WordPress도 미인증 공격자가 원격에서 코드를 실행할 수 있는 심각한 취약점(CVE-2026-87902)을 버전 7.1.2에서 수정했고, 일본 스크린샷 공유 서비스 Gyazo에서는 약 2,362만 명의 사용자 정보가 유출됐습니다. 위 네 가지 취약점은 모두 CISA KEV(실제 악용 확인 목록)에 등재됐으므로 즉각적인 패치 적용이 필요합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 27.

경고: 패치 없는 Citrix NetScaler RCE 제로데이 2건, 현재 실제 공격에 악용 중

Citrix NetScaler ADC와 NetScaler Gateway 장비에서 두 개의 새로운 제로데이 취약점이 발견됐으며, 패치가 없는 상태에서 이미 실제 공격에 악용되고 있습니다. 이 취약점들은 RCE(원격 코드 실행, 즉 공격자가 인터넷을 통해 장비를 마음대로 제어할 수 있는 공격)로, 보안업체 watchTowr가 포렌식 조사 도중 발견했습니다. Citrix는 9월 28일 주 초에 패치를 제공할 예정이라고 알려졌으나, 현재는 공식 완화책도, 침해 여부를 판단할 지표(IoC)도 공개되지 않은 상황입니다. 공격이 패치 이전에 이미 발생했기 때문에, 추후 패치를 적용하더라도 그 전에 이미 침해를 당했는지 별도로 확인해야 합니다. 일부 조직은 장비를 즉시 오프라인으로 전환하는 방식으로 대응하고 있습니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 26.

공격자들, WAF 우회로 Oracle PeopleSoft 취약점 악용 및 웹셸 배포

Oracle PeopleSoft(기업용 인사·재무 관리 소프트웨어)에서 인증 없이 원격으로 시스템을 장악할 수 있는 심각한 취약점(CVE-2026-35273, CVSS 9.8)이 실제 공격에 광범위하게 악용되고 있습니다. 공격자들은 WAF(웹 방화벽)를 우회하기 위해 URL 인코딩 기법을 사용하고, 시스템 침입 후 웹셸·백도어를 심어 데이터를 훔친 뒤 몸값을 요구하는 방식으로 활동하고 있습니다. 피해 대상은 고등교육, 의료, 정부, IT 서비스 등 여러 분야에 걸쳐 있으며, 미국 FBI 채용 사이트도 PeopleSoft 취약점을 통해 침해당한 것으로 알려졌습니다. 즉시 패치를 적용하고, EMHub 서비스를 비활성화하며, 웹셸 감염 여부와 자격증명 탈취 여부를 점검해야 합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 26.

SharePoint RCE 및 MikroTik RouterOS 취약점, 실제 공격에 적극 악용 중

미국 사이버보안 기관 CISA가 Microsoft SharePoint와 MikroTik RouterOS에서 발견된 심각한 보안 취약점들을 실제 공격에 악용되고 있다며 KEV(실제 악용 확인 목록)에 등재했습니다. SharePoint 취약점(CVE-2026-65660)은 인증된 공격자가 네트워크를 통해 원격으로 코드를 실행할 수 있게 하며, Microsoft도 실제 공격 사례를 확인했습니다. MikroTik RouterOS에서는 두 가지 취약점을 결합한 'MikroTrick'이라는 공격 기법이 등장해, 비밀번호 없이도 인터넷에 노출된 라우터의 관리자 권한을 완전히 탈취할 수 있습니다. 해당 제품을 사용하는 조직은 즉시 패치를 적용해야 하며, 미국 연방 기관은 2026년 9월 28일까지 조치를 완료해야 합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 25.

WSO2·Adobe Commerce 취약점, 실제 공격에 악용돼 CISA KEV 등재

미국 사이버보안 당국(CISA)이 WSO2 제품군과 Adobe Commerce·Magento에서 발견된 심각한 보안 취약점 2건을 실제 공격에 악용된 사례가 확인돼 KEV(실제 악용 확인 목록)에 등재했습니다. WSO2의 취약점(CVE-2026-5430)은 파일을 마음대로 업로드하고 원격에서 시스템을 제어할 수 있는 위험한 결함으로, 최소 9월 13일부터 실제 공격 시도가 포착됐습니다. Adobe Commerce·Magento의 취약점(CVE-2026-71362)은 공격자가 다른 고객 계정으로 세션을 가로채 개인정보에 접근할 수 있게 합니다. 미국 연방 민간기관들은 9월 27일까지 두 취약점에 대한 패치를 완료해야 하며, 해당 제품을 사용하는 모든 조직도 즉시 업데이트를 적용할 것이 권고됩니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 24.

F5 BIG-IP APM 제로데이 실제 공격…인증 없이 원격코드 실행

F5의 네트워크 접근 제어 솔루션인 BIG-IP APM(Access Policy Manager)에서 로그인 없이도 원격으로 시스템을 장악할 수 있는 심각한 제로데이(패치가 나오기 전에 이미 공격에 쓰인) 취약점(CVE-2026-94127)이 발견됐습니다. 위험도 점수가 최고 수준(9.8점)이며, 실제 공격이 진행 중임이 확인돼 미국·유럽·캐나다 보안 당국이 즉시 패치를 권고했습니다. 주의할 점은 관리 페이지를 내부망으로 막아둬도, OAuth 인증 서버 기능을 켜둔 가상 서버가 외부에 열려 있다면 공격에 노출된다는 것입니다. F5는 긴급 핫픽스와 임시 우회 조치(iRule)를 제공하고 있으며, 이미 시스템이 외부에 노출됐던 경우라면 패치 후 침해 여부도 반드시 확인해야 합니다.

자세히 보기