 중요기업
BleepingComputer·2026. 09. 16.
BambooToken 악성코드, MQTT로 윈도우·리눅스 시스템 제어
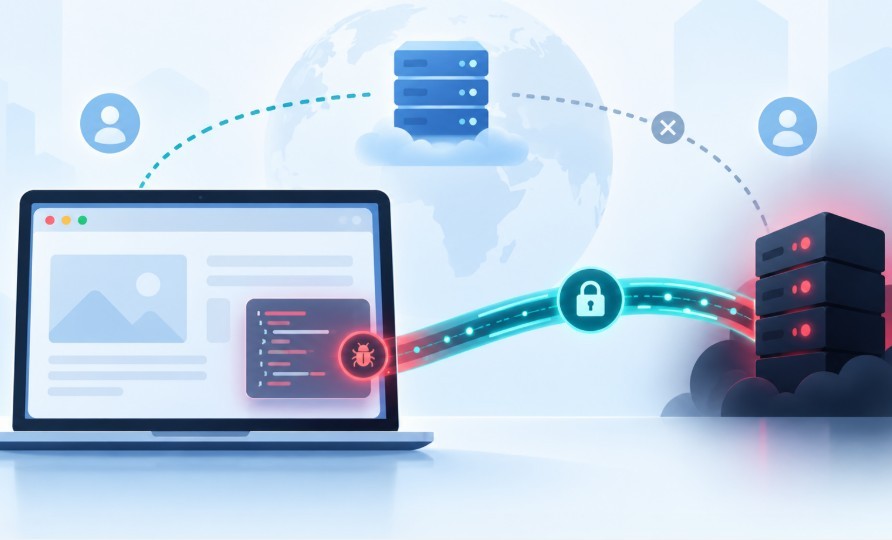
BambooToken이라는 새로운 악성코드 프레임워크가 최소 2023년부터 활동하며 윈도우와 리눅스 시스템을 공격하고 있습니다. 이 악성코드는 주로 IoT 기기에 쓰이는 경량 메시지 프로토콜인 MQTT를 명령·제어(C2) 통신에 활용해, 공격자 서버와 피해 시스템이 직접 연결되지 않도록 해 탐지를 교묘히 피합니다. 정상적인 디지털 서명 소프트웨어(Tendyron OnKey, Kingsoft Office)로 위장해 시스템에 침투하며, 키로깅·화면 캡처·파일 탈취 등의 기능을 갖추고 있습니다. 아시아·남미의 호텔, 바이오의료, 법무, 금융 기업 등 약 12개 조직이 피해를 입었고, 홍콩의 GitLab 서버 침해로 소프트웨어 공급망 공격 가능성도 제기됩니다. 조사를 수행한 Lumen Black Lotus Labs는 침해지표(IoC)를 공개했으며, 배후로 중국과 연계된 위협 행위자를 의심하고 있습니다.
자세히 보기