 중요공공
데일리시큐·2026. 09. 30.
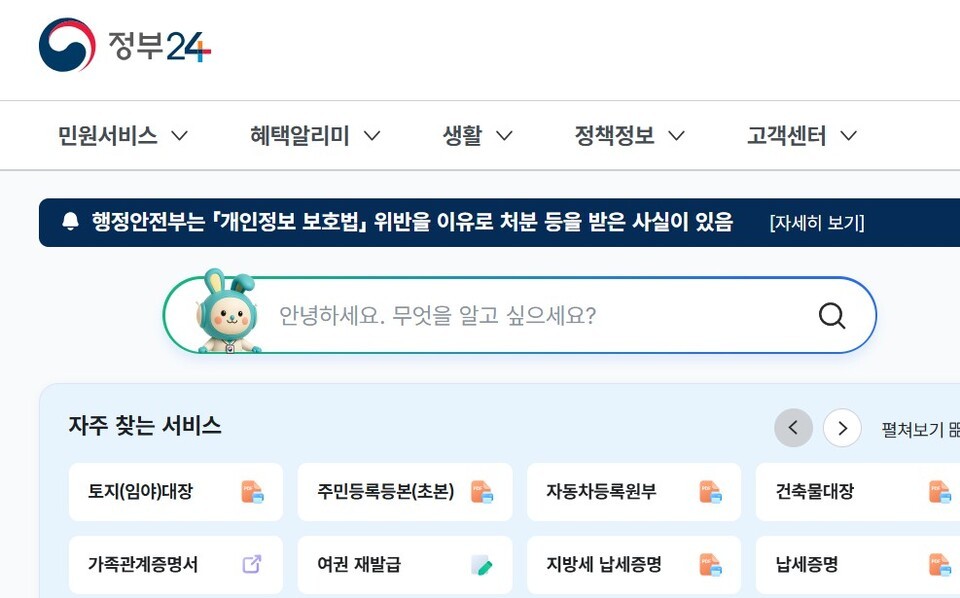
정부24 해킹…어린이포털 취약 페이지 통해 공격, 메모리 덤프파일 유출
정부의 대표 민원서비스인 정부24가 지난 8월 17일 외부 해킹 공격을 받아 서버 메모리 정보와 일부 개인정보가 유출됐습니다. 공격자는 '어린이포털'의 취약한 페이지를 통해 침입해 시스템 메모리 덤프파일(시스템이 특정 순간 처리 중이던 데이터를 저장한 파일) 11개 등을 빼갔습니다. 행정안전부의 초기 신고 자료에 따르면 주민등록번호 36개, 전화번호 3개, 정부24 계정 아이디·비밀번호 55개가 유출된 것으로 추정되지만, 이는 초기 추정치일 뿐 정확한 피해 규모와 침해 범위는 아직 조사 중입니다. 공격자가 서버에서 명령을 실행할 수 있는 권한까지 확보했는지, 웹셸 설치나 내부 다른 시스템으로 접근을 확대했는지 등은 추가 조사가 필요한 상황입니다. 이번 사고는 지난해 프로그램 오류로 서류가 잘못 발급됐던 사건과 달리 외부 공격자에 의한 명백한 침해사고라는 점에서 성격이 다릅니다.
자세히 보기