 기업
BleepingComputer·2026. 09. 24.
개발자 문서 예시 도메인 third-party.com, 현재 ClickFix 공격에 악용 중
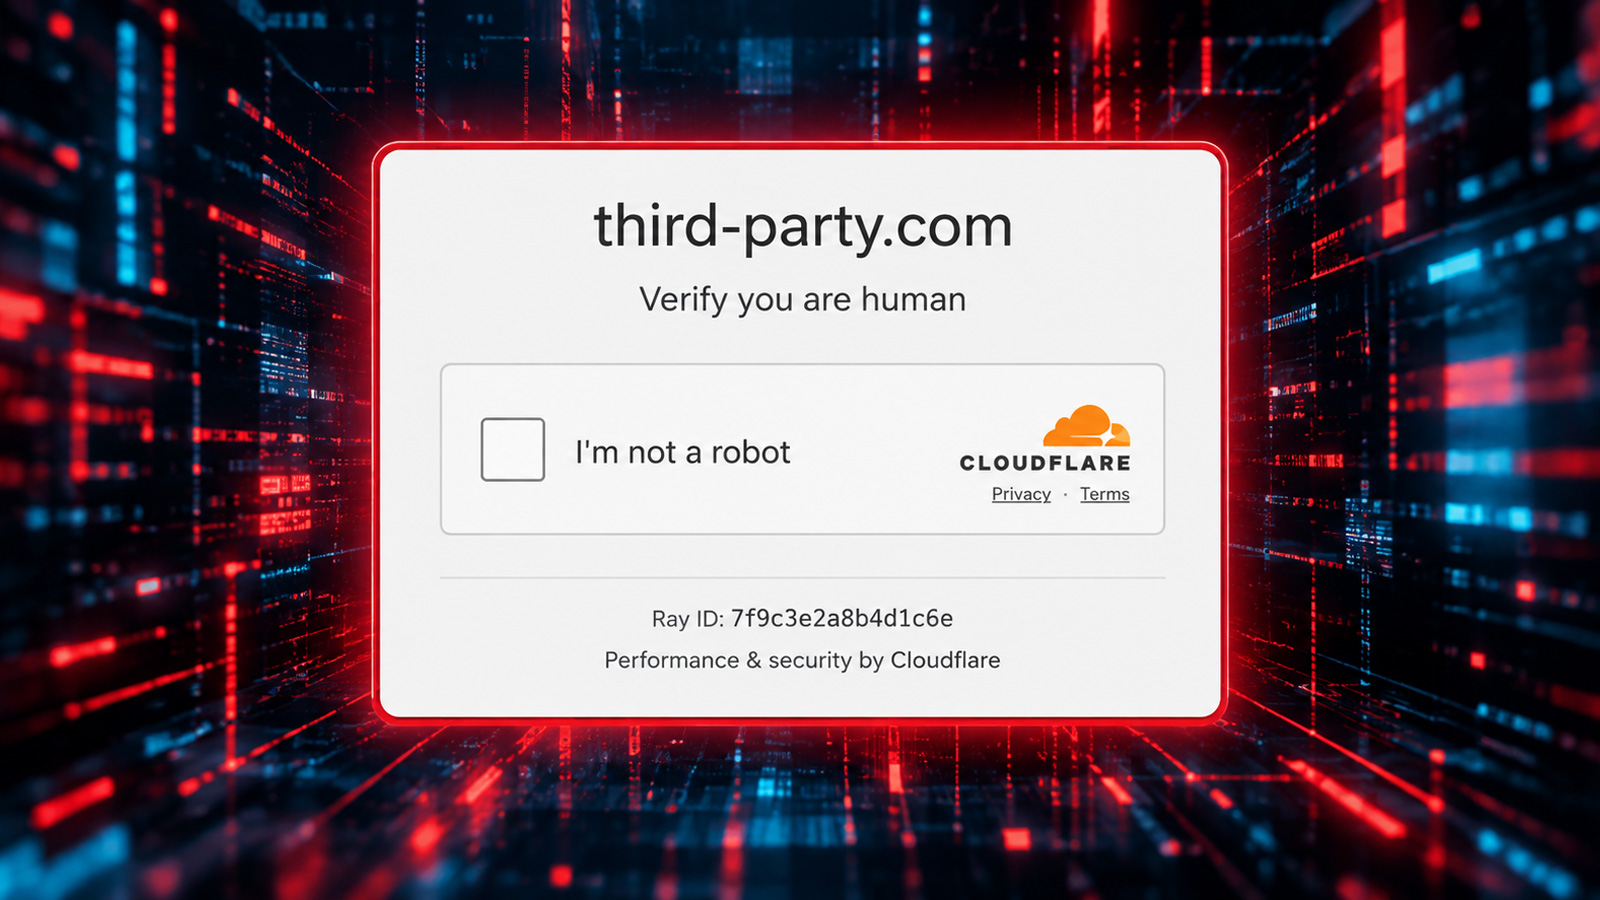
개발자 문서에서 예시용 도메인으로 오랫동안 사용되어 온 'third-party.com'이 현재 가짜 Cloudflare 보안 인증 페이지를 띄워 Windows 사용자를 공격하는 데 악용되고 있습니다. 사용자가 인증 버튼을 클릭하면 악성 PowerShell(윈도우 명령 실행 도구) 명령어가 클립보드에 복사되고, 이를 직접 실행하도록 유도하는 'ClickFix' 수법입니다. 이 도메인은 W3C, Chromium 등 신뢰받는 프로젝트의 문서와 1,700개 이상의 GitHub 저장소에서 예시 주소로 사용되어 왔기 때문에, 개발자가 코드를 그대로 복사·사용할 경우 사용자 브라우저가 해당 도메인에 자동으로 접속할 수 있습니다. 현재 최종 악성 페이로드(실제 악성 파일) 배포 서버는 응답하지 않아 공격 체인이 일시 중단된 상태이나, 도메인 자체는 살아있어 언제든 재활성화될 수 있습니다. 개발자 및 보안 담당자는 자사 코드와 문서에 third-party.com 도메인이 포함되어 있는지 즉시 점검해야 합니다.
자세히 보기