 금융
보안뉴스·2026. 09. 22.
추석 피싱 주의보... "링크 클릭 후 권한 허용이 가장 치명적"
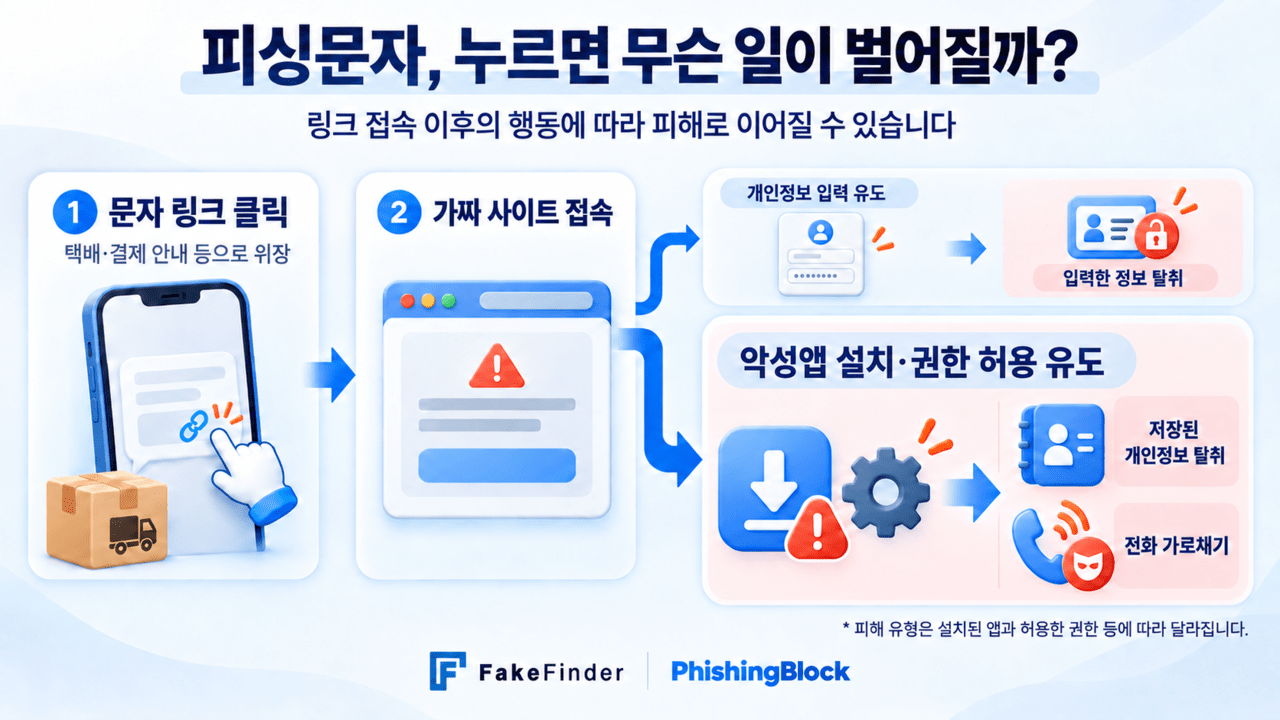
추석 명절을 앞두고 택배·결제 내역을 사칭한 피싱 문자가 급증하고 있습니다. 에버스핀이 9월 1일~21일 국내 주요 금융사에서 수집한 탐지 데이터를 분석한 결과, 총 1,381건의 위험 악성 앱이 발견됐으며 그중 65%는 공공·금융기관을 사칭해 추가 악성 앱 설치를 유도하는 방식이었습니다. 악성 앱이 설치되면 연락처·문자·사진 등 개인정보가 탈취되거나, 전화가 범죄자에게 그대로 연결되는 '전화 가로채기' 피해를 입을 수 있습니다. 피싱 링크를 눌렀다고 해서 즉시 피해가 발생하는 것은 아니며, 가짜 사이트에서 개인정보를 입력하거나 악성 앱에 권한을 허용하는 순간이 실제 피해의 분기점입니다. '보안', '업데이트' 같은 단어가 앱 이름에 포함되어 있어도 안전을 보장할 수 없으므로, 출처 불명의 앱 설치 및 권한 허용을 절대 하지 않는 것이 최선의 예방책입니다.
자세히 보기