 중요기업
데일리시큐·2026. 09. 25.
워드프레스 취약점 공개 수시간 만에 공격…PHP 파일 생성 시도 포착
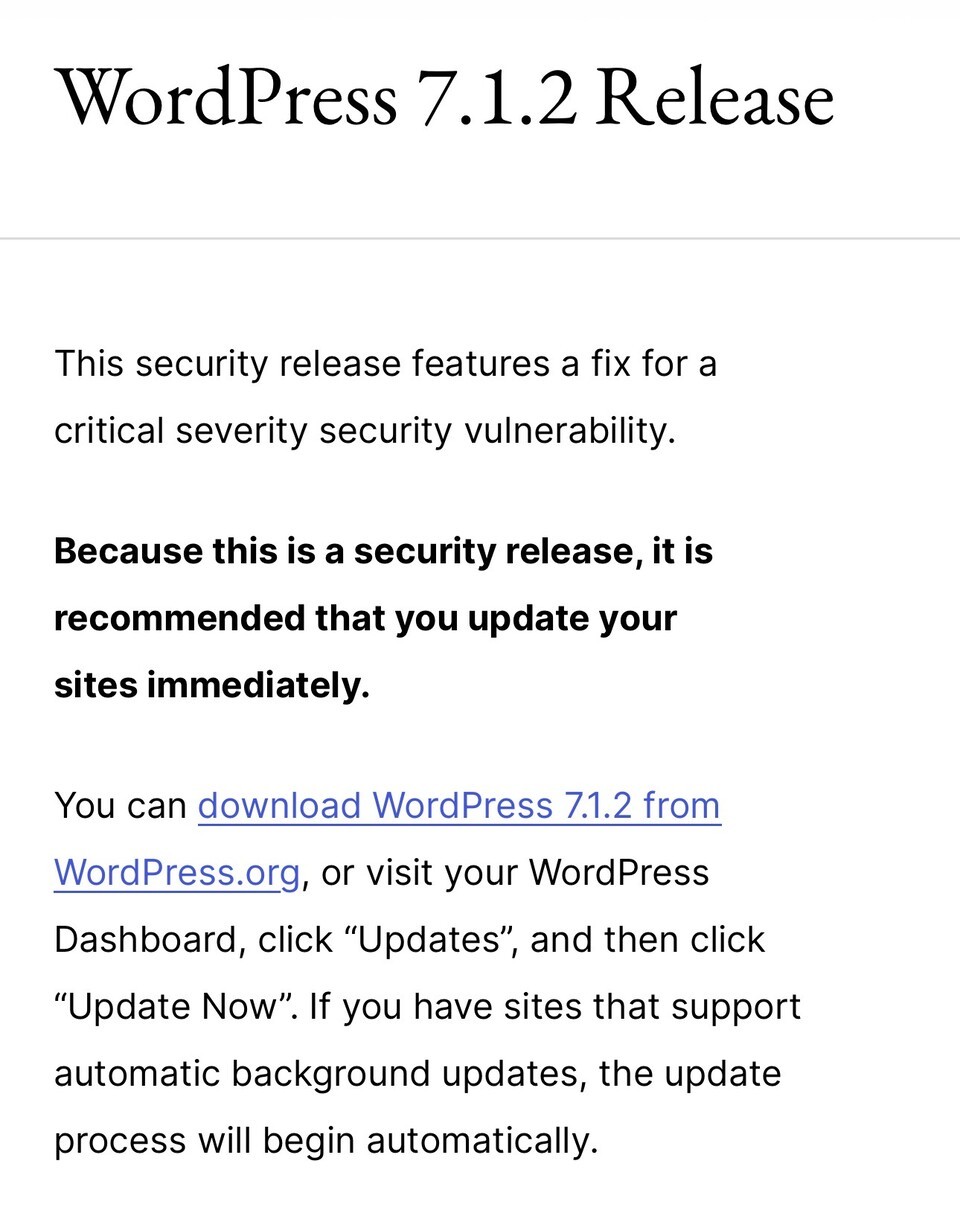
워드프레스가 9월 22일 보안 업데이트를 배포한 당일, CVE-2026-87902 취약점을 노린 공격 시도가 즉시 관찰됐습니다. 이 취약점은 로그인하지 않은 공격자도 페이지 템플릿 경로를 조작해 테마 폴더 밖의 PHP 파일을 불러올 수 있게 하며, 서버 환경 조건이 맞으면 원격코드실행(RCE, 외부에서 서버를 마음대로 제어하는 공격)으로 이어질 수 있습니다. 공격자들은 PHP 도구인 pearcmd.php를 이용해 서버 디스크에 파일을 직접 쓰려는 시도까지 포착됐으며, 공개된 공격 재현 코드와 스캔 도구도 유통되고 있어 추가 피해 가능성이 높습니다. 싱가포르 사이버보안청(CSA)은 24일 실제 악용 경보를 발령하고 즉각적인 업데이트를 권고했습니다. 워드프레스 7.1.2 및 해당 수정 사항이 백포트된 이전 버전으로 즉시 업데이트하고, 웹 로그와 서버 임시 폴더에서 이상 징후를 확인해야 합니다.
자세히 보기