
 공공
ZDNet Korea·2026. 09. 26.
국정원 추진 9대 사이버보안 정책 살펴보니...AI방어팀 세계 첫 구축
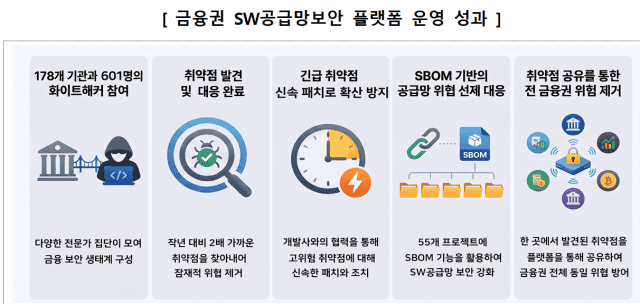
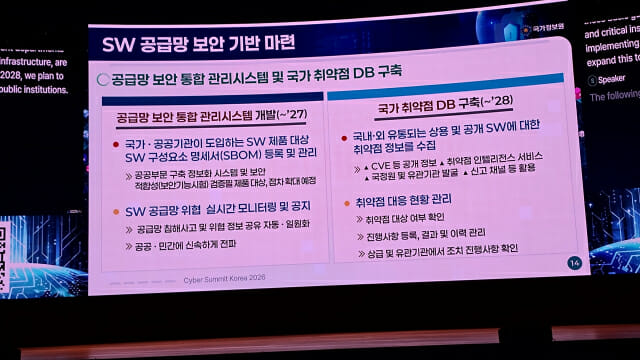
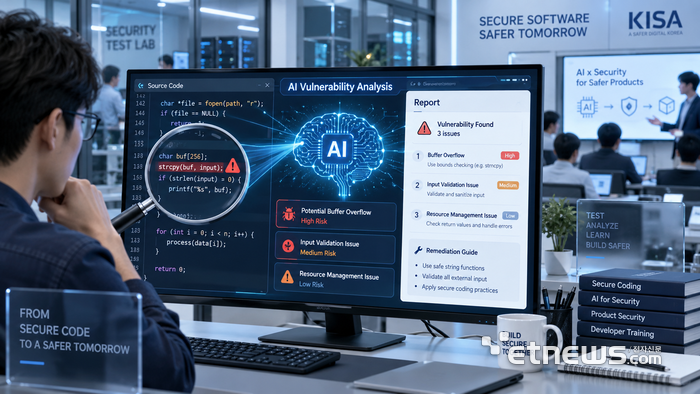
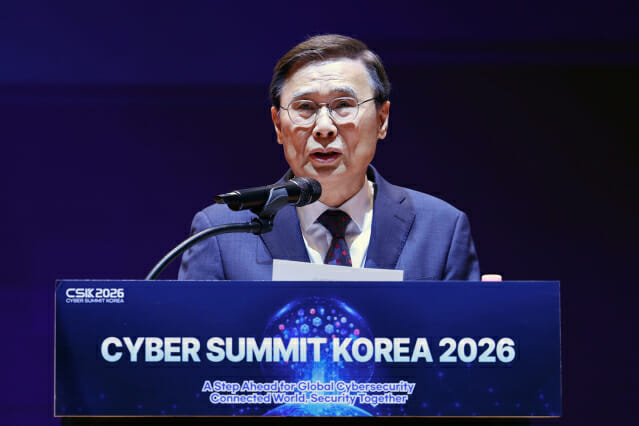
한국 국가정보원(NIS)이 2026년 9월 '사이버 서밋 코리아(CSK 2026)' 행사에서 AI보안, 클라우드 보안, 소프트웨어 공급망 보안, 양자내성암호(현재의 암호체계를 깰 수 있는 양자컴퓨터에도 견디는 새로운 암호 기술) 전환 등 9대 사이버보안 정책을 발표했습니다. 특히 국정원은 사람 개입 없이 AI 스스로 실시간 사이버공격을 탐지·분석·대응하는 'AI 방어팀'을 세계 최초로 국제 사이버 훈련에 투입해 주목받았습니다. 공공기관은 내년부터 AI 레드티밍(시스템을 해커처럼 직접 공격해 약점을 찾는 보안 검증 활동) 테스트베드를 활용할 수 있게 되고, 2028년까지 국가 취약점 데이터베이스와 소프트웨어 공급망 통합 관리 시스템이 구축될 예정입니다. 기업과 공공기관 담당자는 SBOM(소프트웨어 구성요소 명세서) 제출 의무화, 양자내성암호 전환 일정, 클라우드 보안 등급 체계 개편 등 향후 의무 변화를 미리 파악하고 준비할 필요가 있습니다.
자세히 보기