중요기업
The Hacker News·2026. 09. 08.
자율 AI 에이전트, 6시간 만에 수천 건의 자격증명 탈취
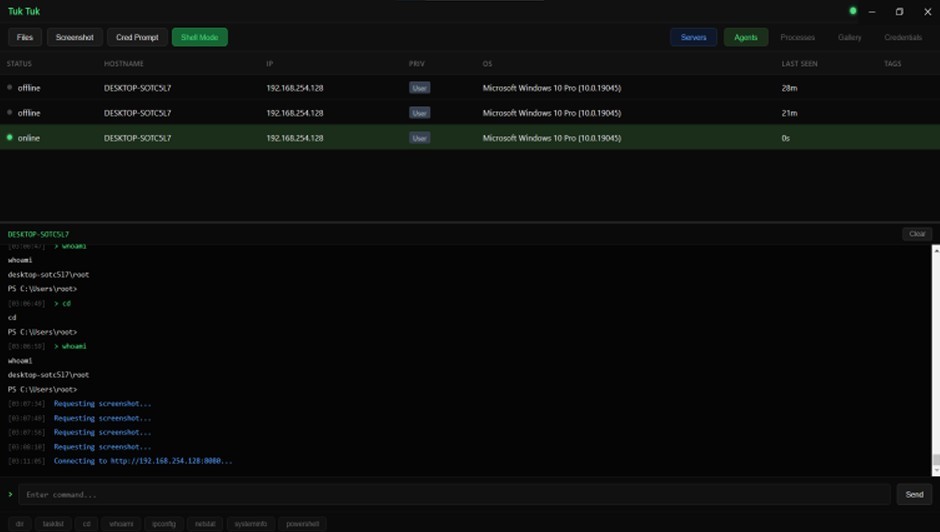
Google 위협 인텔리전스 그룹(GTIG)에 따르면, 금전적 동기를 가진 해킹 그룹이 자율 멀티 에이전트 AI 프레임워크를 이용해 단 6시간 만에 수천 건의 계정 자격증명(로그인 정보)을 대량 탈취하는 데 성공했습니다. TeamPCP라는 위협 행위자는 PyPI·npm·Docker Hub 등 오픈소스 소프트웨어 공급망을 침해하고 SANDCLOCK·DUSTMAKER 같은 정보 탈취 악성코드를 배포해 AI 코딩 도구와 클라우드 환경을 집중 공격했습니다. 중국·러시아·이란·북한과 연계된 국가 주도 해킹 그룹들도 Gemini·Claude·Codex 등 상용 AI 모델을 정찰·피싱·익스플로잇 개발에 적극 활용하고 있습니다. AI 모델을 직접 노리는 공격도 증가해, 독점 AI 모델·프롬프트·소스코드를 훔치거나 클라우드 환경을 탈취해 무단으로 AI 워크로드를 실행하는 사례도 포착됐습니다. 안전장치 없이 로컬 배포가 가능한 오픈소스 AI 모델의 급속한 발전이 공격 장벽을 더욱 낮추고 있어 산업 전반의 대응 기준 수립이 시급합니다.
자세히 보기