중요기업
Help Net Security·2026. 09. 02.
FBI, 공격자들이 OAuth 피싱으로 著名人을 표적 삼고 있다고 경고
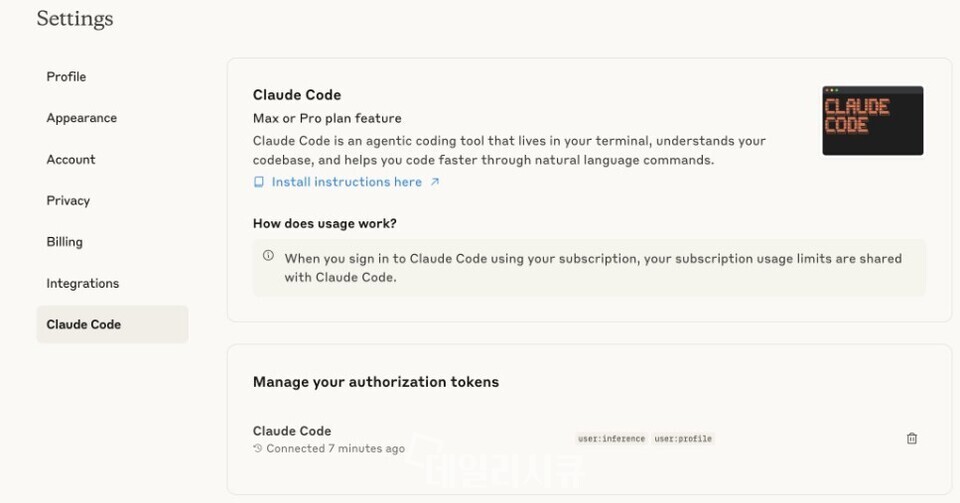
FBI는 2025년 말부터 정치인·기자·학자 등 유명 인사와 그 주변인을 노린 'OAuth 동의 피싱(OAuth consent phishing)' 공격이 계속되고 있다고 경고했습니다. 공격자는 Microsoft나 Google 같은 정식 서비스의 로그인 화면을 그대로 이용하기 때문에, 피해자가 속아서 권한을 허용하면 비밀번호 없이도 이메일·파일에 무제한 접근할 수 있게 됩니다. 이 방식은 다단계 인증(MFA)도 우회하며, 비밀번호를 바꿔도 공격자의 접근이 차단되지 않는다는 점이 특히 위험합니다. 피해를 막으려면 계정의 '앱 권한 설정'에서 해당 토큰을 직접 취소해야 합니다. FBI는 출처를 알 수 없는 메시지의 링크를 클릭할 때 각별히 주의하고, 신뢰할 수 없는 애플리케이션에는 절대 권한을 부여하지 말 것을 권고했습니다.
자세히 보기