
TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

보안뉴스 · 토큰 뉴스

주요 뉴스

이 범위에서 지금 주목할 이슈

중요보안뉴스

메일함 대신 서버 노렸다... 짐브라 취약점 악용 공격, 인증 비밀값까지 털어

이메일·협업 솔루션 '짐브라(Zimbra)'의 취약점(CVE-2026-73570)을 악용한 공격이 발견됐습니다. 공격자는 로그인 없이도 서버에 명령을 실행할 수 있는 이 취약점을 이용해 메일 서버에 여러 개의 백도어(웹셸)를 심고, 서버 전체의 인증 비밀값을 통째로 빼냈습니다. 개별 사용자의 메일함 비밀번호가 아니라 서버 차원의 인증 키와 이중인증(2FA) 비밀값까지 탈취해 다른 서버로 옮겨 다니며 피해를 확산시킨 것이 특징입니다. 일부 사례에서는 메일함 데이터를 통째로 외부 클라우드 저장소로 빼내려는 시도도 있었습니다. 이 취약점은 이미 실제 공격에 악용된 것이 확인되어 미국 정부도 긴급 조치를 지시한 만큼, 짐브라를 쓰는 기업은 즉시 패치하거나 임시 조치를 해야 합니다.

2026. 10. 01.

전체 목록

중요기업
보안뉴스·2026. 09. 21.

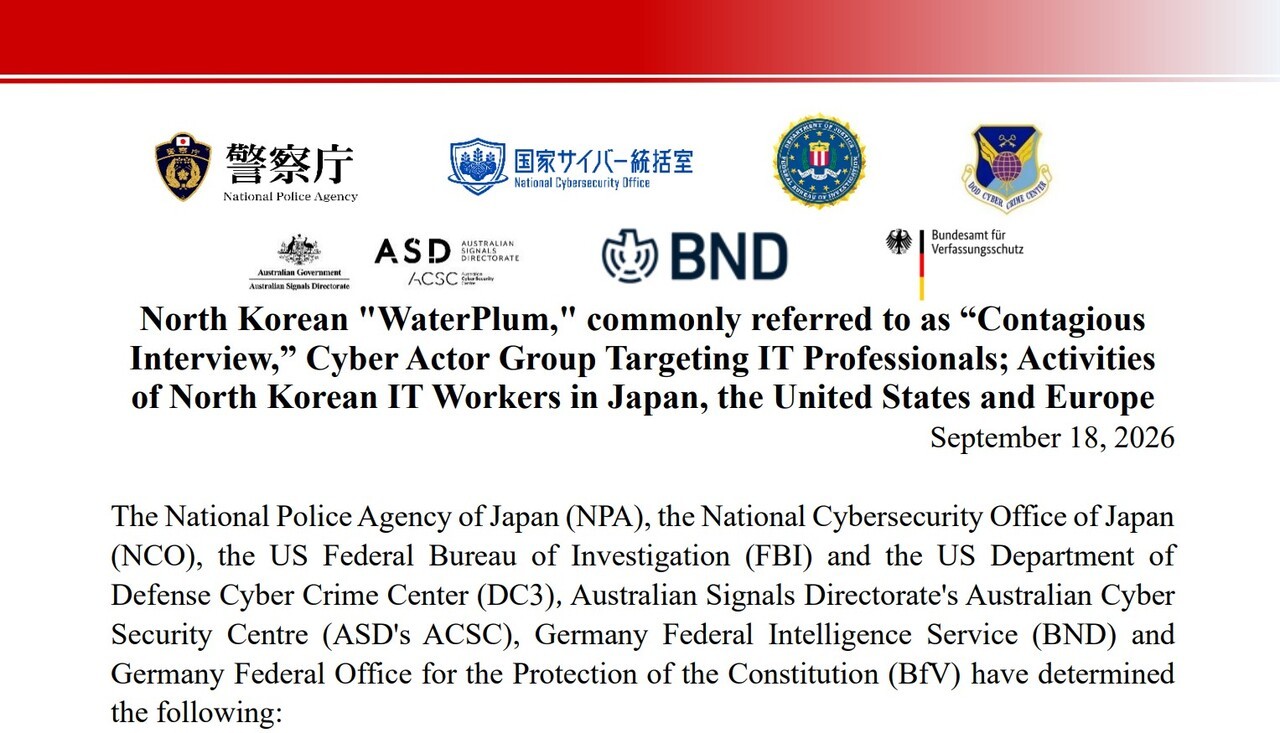
가짜 면접으로 암호화폐 지갑 노려... 북한 워터플럼, 100개국 기기 3만대 감염

북한 해킹 조직 '워터플럼'이 가짜 채용 면접을 미끼로 구직자 기기에 악성코드를 심어 암호화폐를 훔치는 캠페인을 8개월간 벌였습니다. 100개국 이상에서 기기 3만 대를 감염시키고 암호화폐 지갑 7,000개 이상을 털어 약 1,071만 달러를 탈취했습니다. 공격자는 실제 AI·암호화폐 회사를 사칭하고 코딩 테스트나 화상회의 오류를 빌미로 악성코드를 실행시켰으며, 면접 중 AI 얼굴 변환 소프트웨어까지 사용해 신원을 속였습니다. 사용된 악성코드는 BeaverTail, InvisibleFerret, OtterCookie, OtterCandy, StoatWaffle 등 다양하며, 원격 조종과 정보 탈취 기능을 갖추고 있습니다. 기업은 지원자 신원 검증을 강화하고, 개발자는 출처 불명 코드를 격리 환경 밖에서 실행하지 않도록 주의해야 합니다.

자세히 보기
기업
보안뉴스·2026. 09. 17.

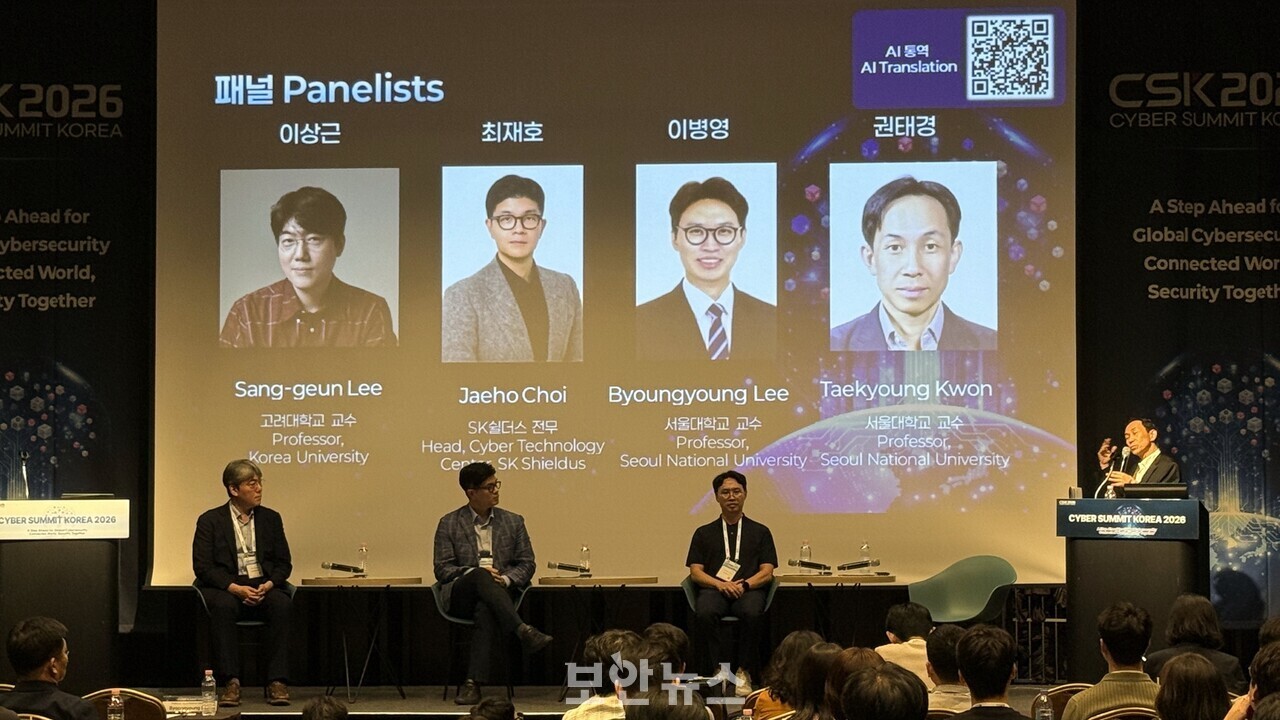
"AI, 수비보다 공격에 압도적 유리"... CSK 2026서 사이버전 패러다임 진단

2026년 9월 서울 코엑스에서 열린 '사이버 서밋 코리아(CSK 2026)'에서 전문가들은 AI가 사이버 공격에 훨씬 유리한 도구가 되고 있다고 경고했습니다. 이제는 해킹 경험이 없어도 AI(인공지능)에게 간단한 명령만 내리면 취약점을 자동으로 찾아낼 수 있어, 공격자의 진입 장벽이 크게 낮아졌습니다. LLM(대규모 언어 모델)을 샌드박스로 막거나 '착하게 행동하라'고 유도하는 방식은 실효성이 없다는 점도 지적됐습니다. 반면 방어자는 자신의 내부 환경을 가장 잘 안다는 구조적 강점이 있으며, 이를 적극 활용하면 중장기적으로 방어 우위를 가질 수 있다는 반론도 제기됐습니다. AI 레드팀(Red Team, 시스템 취약점을 사전에 찾아내는 모의 공격팀)의 상시 운영을 위해서는 실제 운영망 대신 '디지털 트윈' 같은 별도 테스트 환경 구축이 필요하다는 의견도 나왔습니다.

자세히 보기