 기업
데일리시큐·2026. 09. 20.
'브랙잭'…악성 확장프로그램 하나로 브라우저 AI 에이전트 장악 가능
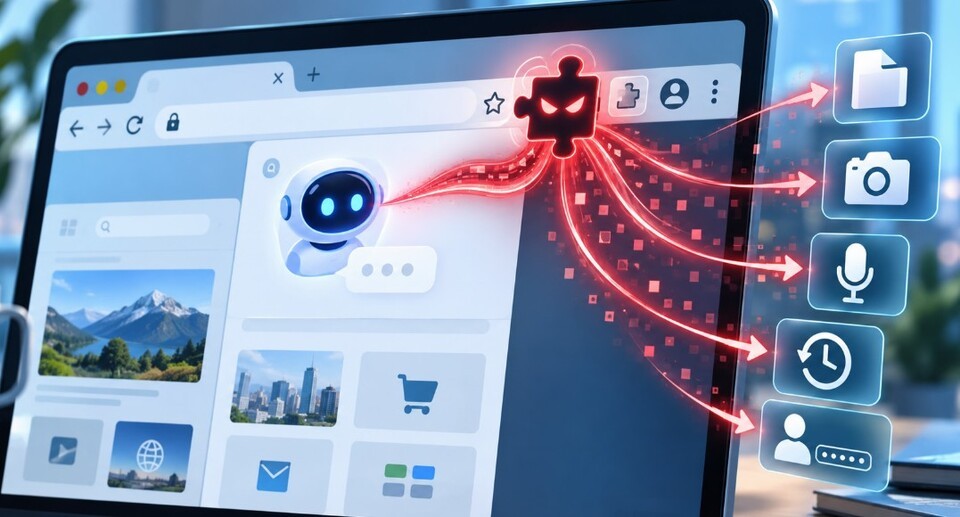
보안업체 포에버 시큐리티가 악성 브라우저 확장프로그램 하나만으로 구글 크롬, 마이크로소프트 엣지 등 5개 브라우저의 AI 기능을 장악할 수 있다는 연구 '브랙잭(BragJack)'을 공개했습니다. 이 공격은 AI 자체를 속이는 것이 아니라, AI와 브라우저 사이의 통신 과정을 가로채는 방식이라 AI 안전장치를 우회할 필요조차 없습니다. 악성 확장프로그램이 설치되면 로컬 파일 읽기, 화면 캡처, 카메라·마이크 접근, 로그인된 웹서비스에서 AI가 사용자 대신 행동하는 것이 가능합니다. 단, 이 공격은 악성 확장프로그램이 이미 설치돼 있어야 하며, 인터넷에서 곧바로 브라우저를 장악하는 제로클릭 원격 공격은 아닙니다. 구글과 마이크로소프트 모두 패치를 완료했으므로 브라우저를 최신 버전으로 업데이트하고, 기업 환경에서는 확장프로그램 허용목록 관리가 필요합니다.
자세히 보기