TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

데일리시큐 · AI 보안 뉴스

중요기업
데일리시큐·2026. 09. 20.

앤트로픽 "AI, 공격 보조 넘어 오케스트레이터로"…샤이니헌터스 계열도 악용

앤트로픽이 자사 AI 모델 '클로드'를 악용한 사이버공격 사례를 분석한 위협 인텔리전스 보고서를 공개했습니다. 보고서에 따르면 AI가 단순한 코드 작성 도우미를 넘어 정찰·침투·데이터 탈취까지 공격 전 과정을 자동화하는 '오케스트레이터' 역할을 맡기 시작했습니다. 대규모 데이터 유출로 유명한 샤이니헌터스(ShinyHunters) 계열 공격자는 AI와 자동화 도구를 결합해 안드로이드 앱(APK) 180만 개에서 숨겨진 API 키와 클라우드 자격증명(계정 접속 정보)을 대량으로 수집했습니다. 실제 침해 사례에서는 개발자 토큰 하나만으로 3시간 만에 기업 클라우드 전체 관리자 권한을 탈취하고, SaaS 공급망을 통해 고객사 200여 곳의 데이터에 연쇄적으로 접근한 사례도 확인됐습니다. 기업들은 소스코드와 앱 내 하드코딩된 자격증명 점검, AI API 키의 엄격한 관리, 단기 수명 토큰 사용 등 즉각적인 대응이 필요합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 19.

'플러그인4셸'…AI 코딩 에이전트 플러그인 검증 허점에 제로클릭 원격코드실행 위험

주요 AI 코딩 도구(Claude Code, OpenAI Codex, GitHub Copilot, Google Gemini CLI)의 플러그인 설치·업데이트 과정에서 검증된 코드와 실제 실행되는 코드가 달라질 수 있는 공급망 취약점 '플러그인4셸(Plugin4Shell)'이 공개됐습니다. 공격자가 플러그인 저장소를 장악하면, AI 코딩 에이전트의 자동 업데이트 기능을 이용해 사용자가 아무 행동을 하지 않아도 악성코드가 실행될 수 있는 '제로클릭 RCE(원격에서 시스템을 마음대로 실행하는 공격)' 경로가 만들어집니다. AI 코딩 에이전트는 소스코드·인증 토큰·클라우드 자격증명·SSH 키·CI/CD 환경에 광범위하게 접근할 수 있어 악성 플러그인 하나로도 피해 범위가 매우 넓어질 수 있습니다. Anthropic은 Claude Code 2.1.179에서, OpenAI는 Codex 0.146.0에서 각각 수정했으나, GitHub Copilot과 Gemini CLI는 완전한 패치 여부가 불분명합니다. 현재까지 실제 공격에 악용된 사례는 확인되지 않았지만, 기업은 AI 플러그인을 소프트웨어 공급망으로 엄격히 관리해야 합니다.

자세히 보기
중요금융
데일리시큐·2026. 09. 18.

금융권 겨냥 'AI 에이전트 공격' 실제 탐지…API 보안 경고등

국내 금융보안원이 AI 에이전트를 이용한 금융권 대상 사이버 공격 시도를 실제로 탐지했습니다. 공격자가 AI를 활용해 금융 시스템과 데이터를 연결하는 API를 자동으로 공략하려 한 정황이 포착된 것으로, 금융보안원이 AI 에이전트 기반 공격 주체를 확인한 것은 이번이 처음입니다. 아직 실제 침해사고로 단정할 수는 없으나, API 보안키 노출 여부 점검과 인증·권한관리 강화가 긴급 과제로 제시됐습니다. AI 에이전트가 취약점 탐색부터 내부 데이터 접근까지 공격의 여러 단계를 자동화할 수 있어, 금융회사 보안 담당자들의 주의가 요구됩니다.

자세히 보기
공공
데일리시큐·2026. 09. 18.

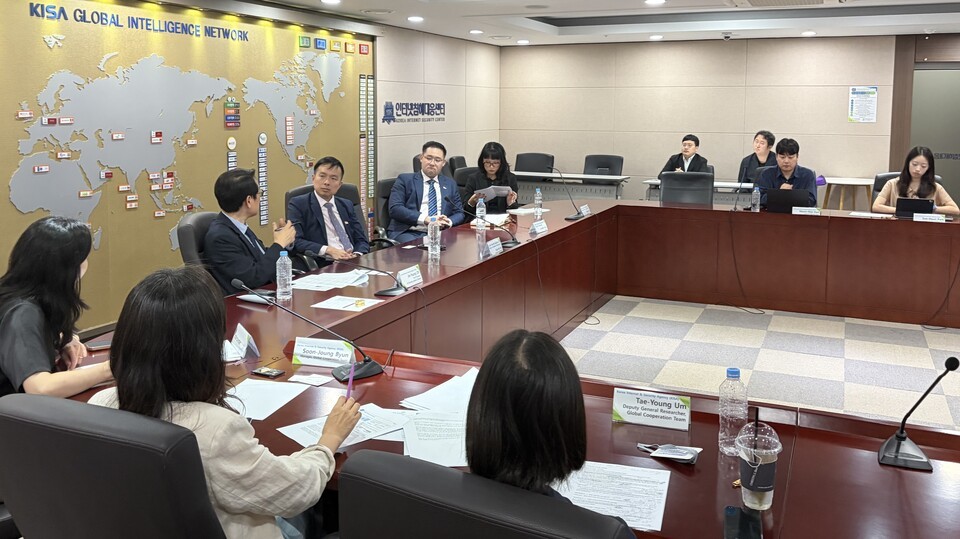
KISA, WEF·싱가포르 CSA와 AI 시대 사이버보안 협력 강화

한국인터넷진흥원(KISA)이 세계경제포럼(WEF) 사이버보안센터 및 싱가포르 사이버보안청(CSA)과 만나 AI 시대의 사이버보안 협력 방안을 논의했습니다. 주요 주제는 AI를 악용한 사이버 위협 대응, 보안 인재 양성, 침해사고 공동 연구 등입니다. 싱가포르 CSA와는 기존 IoT(사물인터넷) 보안 협력을 AI 분야까지 넓히는 방안도 검토했습니다. 현재로선 구체적인 협약 체결보다는 협력 확대 방향을 논의한 단계로, 기업 보안 담당자에게 즉각적인 대응을 요구하는 사안은 아닙니다.

자세히 보기