TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

CVSS 키워드 뉴스

중요기업
The Hacker News·2026. 09. 17.

Cisco, 새로운 제로데이 ISE 인증 우회(CVSS 10.0) 실제 공격 악용 경고

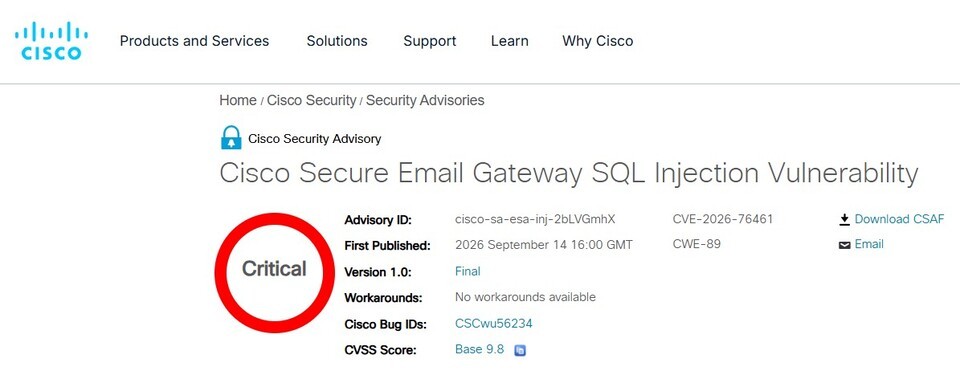
Cisco가 자사 네트워크 접근 제어 솔루션인 Identity Services Engine(ISE)에서 CVSS 최고점인 10.0짜리 취약점(CVE-2026-76460)이 실제 공격에 악용되고 있다고 경고했습니다. 이 취약점을 이용하면 아무런 계정 없이도 원격에서 장비에 접속해 관리자 권한(root)을 탈취할 수 있으며, 공격자가 침입 흔적을 지울 수도 있어 탐지가 매우 어렵습니다. 며칠 전에는 Cisco Secure Email Gateway에서도 유사한 심각 취약점(CVE-2026-76461)이 이미 악용되고 있다고 알려졌습니다. 이번 패치 공개 시 Cisco는 ISE·Secure Firewall·Nexus Dashboard 등을 포함해 총 77개의 새로운 CVE를 함께 수정했으며, 상당수가 인증 우회·원격 코드 실행(RCE) 등 고위험 유형입니다. 미국 사이버보안 기관 CISA는 연방기관에 2026년 9월 19일까지 패치 적용을 의무화했고, 일반 기업도 즉시 업데이트가 필요합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 16.

우커머스 플러그인 치명적 취약점 실제 악용…PHP 웹셸 심어 사이트 장악

워드프레스 기반 쇼핑몰에서 사용하는 '우커머스 도매 리드 캡처' 플러그인에서 로그인 없이도 악성 파일을 서버에 올릴 수 있는 치명적 취약점(CVE-2026-27540, 위험도 9.8점)이 실제 공격에 활발히 이용되고 있습니다. 공격자는 이 취약점을 이용해 웹셸(원격에서 서버를 조종하는 악성 프로그램)을 심고 사이트 전체를 장악할 수 있으며, 현재까지 10만 건이 넘는 공격 시도가 탐지됐습니다. 같은 시기에 60만 개 이상의 사이트에서 쓰이는 '더 이벤트 캘린더' 플러그인에서도 인증 없이 원격 코드 실행(RCE)이 가능한 취약점 두 건(CVE-2026-78006, CVE-2026-78159)이 공개됐습니다. 두 플러그인 모두 보안 패치가 배포됐으므로, 해당 플러그인을 사용 중인 관리자는 즉시 최신 버전으로 업데이트해야 합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 16.

시스코 이메일 보안장비 제로데이 악용…악성 메일 한 통에 '루트 권한' 탈취

기업용 이메일 보안 장비인 Cisco Secure Email Gateway에서 로그인 없이도 원격으로 시스템 최고 권한(루트)을 빼앗을 수 있는 심각한 취약점(CVE-2026-76461)이 발견됐습니다. 공격자는 악성 이메일 한 통만으로 장비를 완전히 장악할 수 있으며, 보안 패치가 나오기 전부터 이미 실제 공격에 사용됐습니다. 미국 사이버보안 당국(CISA)은 이 취약점을 '실제 악용 확인 목록(KEV)'에 등재했고, 미국 연방기관에는 2026년 9월 17일까지 조치를 요구했습니다. 우회 방법이 없기 때문에 취약 버전을 사용하는 기업은 즉시 패치를 적용해야 하며, 이미 침해됐을 가능성도 고려해 과거 로그를 반드시 점검해야 합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 16.

브이엠웨어 vCenter 치명적 RCE 실제 악용…ESXi 랜섬웨어 공격까지 확인

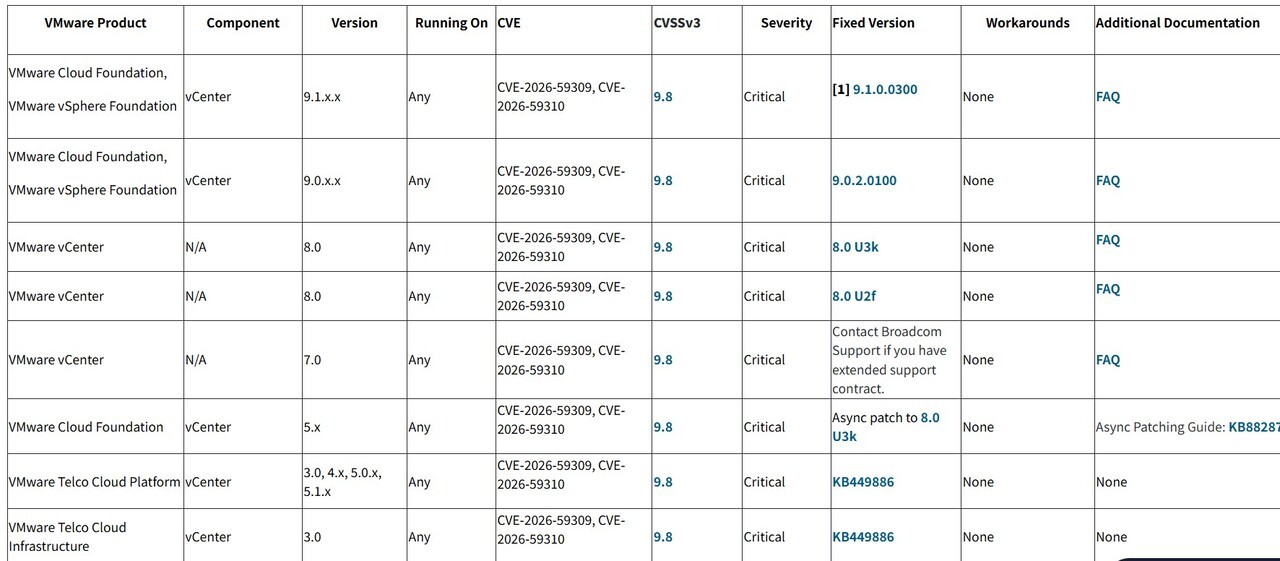
기업 가상화 환경을 관리하는 VMware vCenter Server에서 심각한 원격코드실행(RCE, 원격에서 시스템을 마음대로 조작할 수 있는 공격) 취약점이 발견됐고, 실제 공격에 이미 쓰이고 있습니다. 공격자는 패치가 나온 직후부터 vCenter 서버를 뚫어 관리자 계정을 만들고 백도어를 심은 뒤, 그 서버가 관리하는 ESXi(가상머신 호스트 서버)까지 침투해 랜섬웨어를 실행한 사례가 확인됐습니다. 랜섬웨어는 가상머신 디스크 파일까지 암호화해 피해 범위가 매우 넓어질 수 있습니다. 브로드컴이 이미 패치를 배포했고 미국 CISA(사이버보안·인프라보안국)도 실제 악용 목록에 등재했으므로, 아직 패치를 적용하지 않은 기업은 즉시 조치가 필요합니다. 패치 적용 이후에도 취약점 공개 전후로 외부에 노출된 적 있다면 침해 여부를 별도로 점검해야 합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 16.

구글 픽셀 모뎀 제로데이 실제 악용…사용자 조작 없이 권한 상승

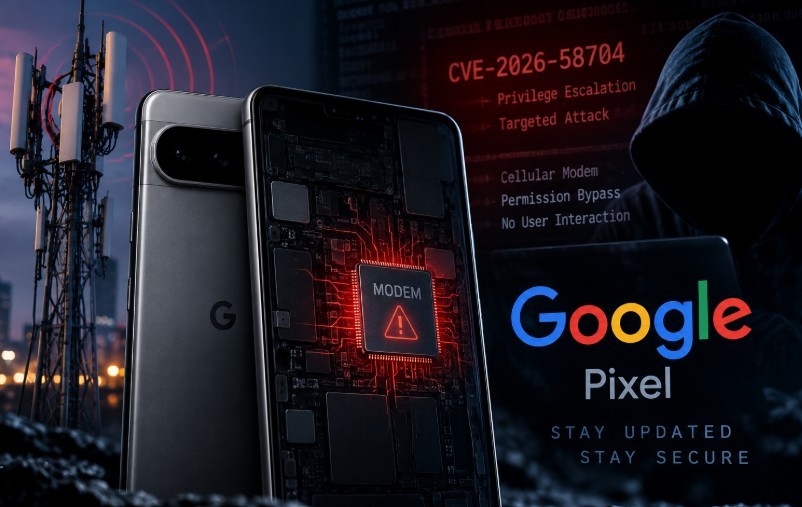
구글이 픽셀 스마트폰의 셀룰러 모뎀(휴대폰과 이동통신망을 연결하는 부품)에서 발견된 제로데이(패치 전에 실제 공격에 쓰인) 취약점을 수정하는 보안 업데이트를 배포했습니다. CVE-2026-58704로 불리는 이 취약점은 CVSS 점수 8.0의 '높음' 등급으로, 공격자가 피해자의 별도 행동 없이도 기기의 권한을 빼앗을 수 있습니다. 공격 경로가 '인접 네트워크'로 평가돼 물리적으로 가까운 거리나 관련 통신 환경이 필요하지만, 일단 공격에 성공하면 기밀성·무결성·가용성 모두 심각한 피해가 생길 수 있습니다. 구글은 이미 제한적인 표적 공격에서 실제 악용이 확인됐다고 밝혔으며, 미국 CISA의 실제 악용 목록(KEV)에도 등재됐습니다. 지원 대상 픽셀 기기 사용자는 지금 즉시 최신 보안 업데이트(2026-09-05 패치 수준)를 적용해야 합니다.

자세히 보기
중요통신/IT
The Hacker News·2026. 09. 17.

공격자들, Issabel Framework 결함 악용해 비인증 OS 명령 실행

오픈소스 통합 커뮤니케이션 소프트웨어인 Issabel Framework에서 치명적인 보안 취약점(CVE-2026-89026)이 발견되어 실제 공격에 악용되고 있습니다. 이 취약점은 소프트웨어 코드 안에 모든 설치본이 동일하게 공유하는 JWT(로그인 없이도 시스템에 명령을 내릴 수 있게 해주는 인증 토큰) 서명 키가 하드코딩되어 있어, 공격자가 인증 없이 서버 운영체제(OS)에 임의 명령을 실행할 수 있습니다. 보안기관 Shadowserver Foundation은 2026년 9월 9일부터 실제 공격이 시작된 것을 확인했습니다. 패치는 2026년 8월 1일에 배포되었으므로, Issabel Framework 사용자는 즉시 최신 버전으로 업데이트해야 합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 16.

확장 프로그램 하나로 Chrome·Comet·Edge·Opera Neon·Claude의 AI 어시스턴트 전부 탈취 가능

보안 연구팀 Forever Security가 일반 브라우저 확장 프로그램 하나로 Chrome, Perplexity Comet, Microsoft Edge, Opera Neon, Claude in Chrome 등 5개 크로미움(Chromium) 기반 제품의 AI 어시스턴트를 乗っ取り(탈취)할 수 있음을 시연했습니다. 공격자의 확장 프로그램이 이미 설치된 경우, AI가 신뢰하는 웹 페이지에 악성 코드를 주입해 AI 에이전트를 원격 조종하거나, 로컬 파일·카메라·마이크·브라우저 기록 등에 접근할 수 있습니다. Chrome(CVE-2026-0628, CVSS 8.8)과 Edge(CVE-2026-55945)는 이미 패치가 배포됐으며, 나머지 세 제품은 최신 버전 유지 및 설치된 확장 프로그램 점검이 권장됩니다. 2026년 9월 16일 기준 실제 악용 사례는 보고되지 않았으나, 브라우저 내 AI 에이전트 아키텍처 자체의 구조적 취약점이 다시 조명된 사례입니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 16.

Google, 제한적 표적 악용 징후 속 Pixel 모뎀 취약점 패치 배포

Google의 Pixel 스마트폰에 내장된 셀룰러 모뎀(휴대전화 통신 칩)에서 심각한 보안 취약점(CVE-2026-58704, CVSS 8.0)이 발견되었으며, 실제 제한적인 표적 공격에 이미 악용되고 있는 것으로 확인되었습니다. 이 취약점은 인접한 네트워크에서 사용자의 별도 조작 없이도 공격자가 더 높은 권한을 획득할 수 있게 해주는 권한 상승(privilege escalation) 공격을 허용합니다. Google은 이번 2026년 9월 업데이트에서 해당 취약점을 포함해 총 110개의 보안 취약점을 수정했으며, RCE(원격 코드 실행) 및 권한 상승 취약점이 다수 포함되어 있습니다. 보안 패치 레벨 2026-09-05 이상으로 업데이트하면 모든 취약점이 해결되므로, Pixel 기기 사용자는 즉시 최신 버전으로 업데이트할 것을 강력히 권고합니다.

자세히 보기
중요통신/IT
Help Net Security·2026. 09. 16.

Acronis 백업 플러그인 취약점, 표적 공격에 악용 중 (CVE-2026-87886)

Acronis의 백업 플러그인(cPanel, WHM, Plesk용)에서 심각한 권한 상승 취약점(CVE-2026-87886)이 발견되어 실제 공격에 악용되고 있습니다. 이 취약점은 리눅스 서버의 파일 권한 설정이 잘못된 탓에 발생하며, 로그인 권한만 있는 공격자가 별다른 조건 없이 관리자 수준의 권한을 탈취할 수 있습니다. 현재까지 cPanel & WHM 환경에서의 피해가 확인됐으며, Plesk 환경에서는 아직 악용 정황이 없습니다. Acronis는 이미 패치를 배포했으므로, 해당 플러그인을 사용하는 관리자는 즉시 업데이트해야 합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 16.

공격자들, WooCommerce Wholesale Lead Capture 취약점 악용해 PHP 웹 셸 심어

WordPress 플러그인 두 가지에서 매우 심각한 보안 취약점이 발견되어 실제 공격에 활용되고 있습니다. WooCommerce Wholesale Lead Capture 플러그인(6,000개 이상 설치)에서는 로그인 없이도 악성 PHP 파일을 서버에 올릴 수 있는 취약점(CVE-2026-27540, CVSS 9.8)이 발견되었고, 이미 10만 건 이상의 공격 시도가 탐지되었습니다. 공격자는 'shell.php' 같은 웹 셸(원격에서 서버를 조종할 수 있는 악성 파일)을 업로드해 서버를 마음대로 제어할 수 있습니다. 또한 60만 개 이상의 사이트에 설치된 The Events Calendar 플러그인에서도 인증 없이 원격 코드 실행이 가능한 두 가지 취약점(CVE-2026-78159, CVE-2026-78006)이 발견되어 사이트 완전 장악까지 이어질 수 있습니다. 해당 플러그인 사용자는 즉시 최신 버전으로 업데이트하고 서버의 업로드 디렉터리에 의심스러운 PHP 파일이 있는지 확인해야 합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 16.

WSO2 API Manager JWT 우회 취약점, 위조 관리자 토큰을 이용한 실제 악용 시도 포착

WSO2 API Manager(기업용 API 관리 플랫폼)에서 심각한 인증 우회 취약점(CVE-2026-5430)이 발견되어 현재 실제 공격에 악용되고 있습니다. 공격자는 지원되지 않는 알고리즘으로 서명된 위조 JWT(인증 토큰) 토큰을 이용해 관리자 권한을 탈취할 수 있으며, 이를 통해 등록된 모든 애플리케이션의 자격증명과 API 백엔드 정보까지 접근이 가능합니다. 보안 연구팀 watchTowr의 허니팟(공격 탐지용 가짜 서버)에 2026년 9월 13일부터 관리자 권한이 심어진 위조 토큰이 실제로 포착됐습니다. WSO2는 이미 패치를 배포했으므로, 해당 제품을 사용하는 조직은 즉시 업데이트를 적용해야 합니다.

자세히 보기
중요기업
BleepingComputer·2026. 09. 16.

Acronis, cPanel 백업 플러그인의 실제 악용 취약점에 대해 경고

Acronis가 자사의 cPanel, WHM, Plesk용 백업 플러그인에서 심각한 보안 취약점(CVE-2026-87886)을 발견해 공개했습니다. 이 취약점은 낮은 권한의 공격자가 리눅스 서버에서 관리자 수준으로 권한을 올릴 수 있는 '로컬 권한 상승(LPE)' 문제로, CVSS 점수 7.8의 높은 위험 등급을 받았습니다. Acronis는 실제 공격에 이미 활용된 사례가 있음을 확인했으며, 현재는 제한적·표적형 공격에 그치고 있다고 밝혔습니다. 영향을 받는 버전은 cPanel & WHM 플러그인 1.9.3.1021 미만, Plesk 확장 1.8.11.638 미만이며, 각각 수정 버전이 배포된 상태입니다. 해당 플러그인을 사용 중인 서버 관리자는 즉시 패치를 적용해야 합니다.

자세히 보기