TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

데일리시큐 · RDP 뉴스

중요제조
데일리시큐·2026. 09. 22.

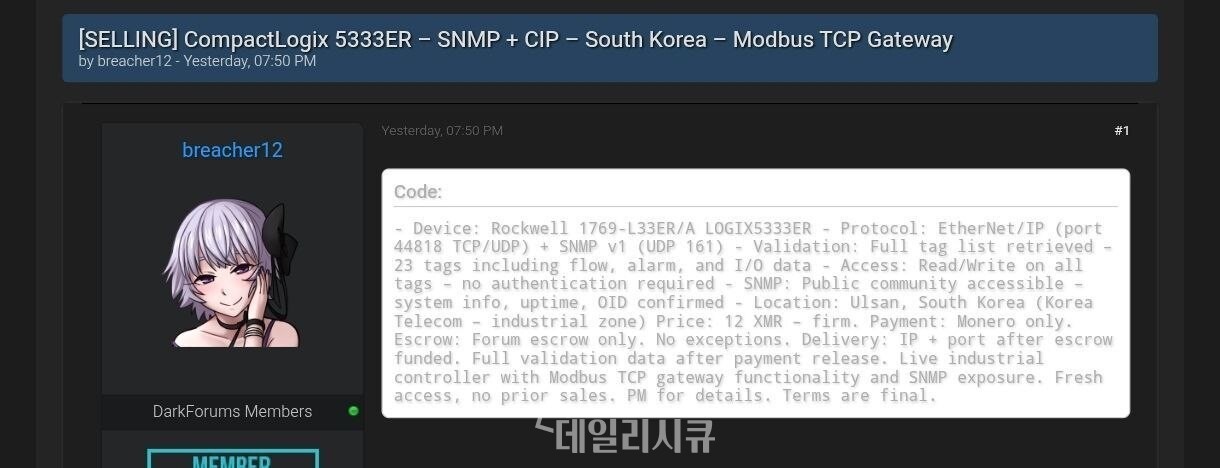
[단독] 울산 산업제어시스템 접근권한 다크웹서 판매 정황…해커 "PLC 태그 인증 없이 Read/Write 가능" 주장

해외 다크웹 포럼에 울산 소재 산업제어시스템(ICS·공장 설비를 자동으로 제어하는 컴퓨터 시스템)의 접근 권한을 판매한다는 글이 올라왔습니다. 판매자는 로크웰오토메이션의 PLC(공정 제어 장치) 모델명, 통신 프로토콜, 내부 제어 태그 23개에 인증 없이 읽기·쓰기가 가능하다는 구체적인 정보를 제시했습니다. 사실로 확인될 경우 외부 공격자가 공장 설비의 동작을 원격으로 변경할 수 있어 생산 중단이나 설비 오작동 등 물리적 피해로 이어질 수 있습니다. 현재로서는 게시자의 주장이 사실인지, 허위·사기성 게시물인지 독립적으로 확인되지 않았으나 구체성이 높아 관련 기관과 기업의 즉각적인 점검이 권고됩니다. CISA(미국 사이버보안·인프라보안국)도 ICS 장비를 인터넷에 직접 노출하지 말고 방화벽 뒤에 격리할 것을 지속 권고하고 있습니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 01.

중국계 해킹그룹 '파이어 앤트', 시스코 라우터 장악해 정보수집 거점으로 악용중

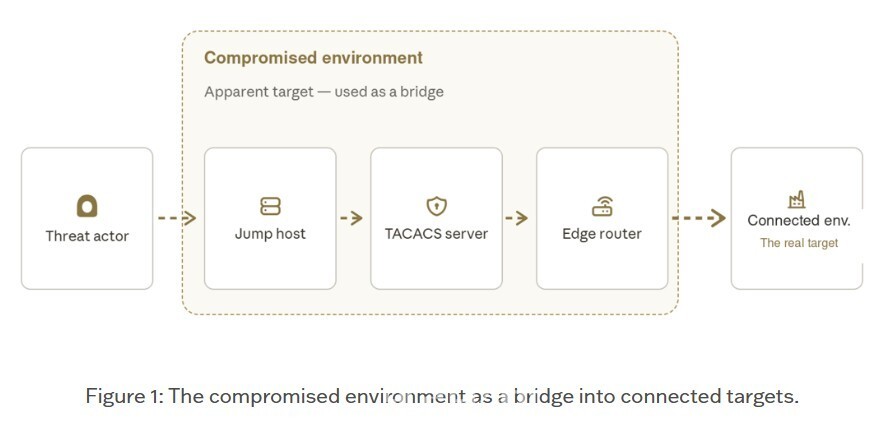
중국계 사이버 스파이 조직으로 추정되는 '파이어 앤트(Fire Ant)'가 시스코 IOS XR 라우터를 해킹해 내부 네트워크 통신을 몰래 수집하는 공격이 확인됐습니다. 공격자는 라우터 안에 악성코드를 심고 로그를 조작해 흔적을 숨긴 뒤, 네트워크 패킷(통신 내용)을 PCAP 파일로 저장해 외부 서버로 빼돌렸습니다. 라우터뿐 아니라 관리자 인증 서버(TACACS)와 리눅스 서버도 함께 공격해 연결된 다른 중요 네트워크로 침투할 발판을 마련했습니다. 이 조직은 'Zabbix' 모니터링 프로그램으로 위장한 'BridgeAgent'라는 신종 리눅스 백도어도 사용했습니다. 라우터나 네트워크 장비가 의심될 경우 장비 내부 로그만이 아니라 외부 로그 서버, 인증 기록, 네트워크 트래픽을 함께 확인해야 합니다.

자세히 보기