TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

데일리시큐 · SQL 인젝션 뉴스

기업
데일리시큐·2026. 09. 22.

AI가 찾은 취약점 225개 중 실제 악용은 1건…'발견'과 '공격 위험'은 달랐다

AI가 소프트웨어 취약점을 대량으로 찾아내고 있지만, 실제 공격에 악용되는 비율은 극히 낮다는 분석이 나왔습니다. 앤트로픽의 AI 모델이 발견한 225개 취약점 중 실제 공격에 쓰인 것은 단 1건(0.44%)으로, 취약점을 '발견'하는 것과 공격자가 '실제로 이용'하는 것은 다른 문제임을 보여줍니다. 한편 AI가 만든 보안 패치의 완전 성공률은 26%에 불과해, AI가 생성한 코드나 패치는 전문가 검토 없이 바로 적용하기 어렵습니다. 기업 보안팀 입장에서는 AI 덕분에 취약점이 급증하는 만큼, 단순히 개수보다 실제 공격 가능성과 자산 중요도를 따져 우선순위를 정하는 '위험 기반 취약점 관리'가 더욱 중요해지고 있습니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 16.

시스코 이메일 보안장비 제로데이 악용…악성 메일 한 통에 '루트 권한' 탈취

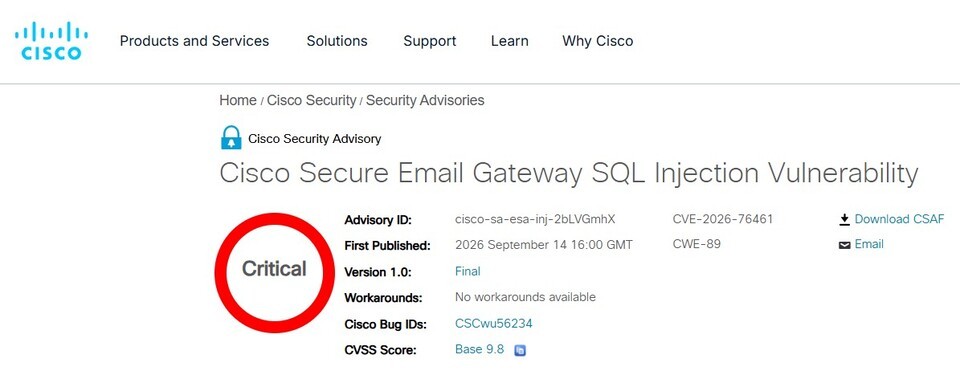
기업용 이메일 보안 장비인 Cisco Secure Email Gateway에서 로그인 없이도 원격으로 시스템 최고 권한(루트)을 빼앗을 수 있는 심각한 취약점(CVE-2026-76461)이 발견됐습니다. 공격자는 악성 이메일 한 통만으로 장비를 완전히 장악할 수 있으며, 보안 패치가 나오기 전부터 이미 실제 공격에 사용됐습니다. 미국 사이버보안 당국(CISA)은 이 취약점을 '실제 악용 확인 목록(KEV)'에 등재했고, 미국 연방기관에는 2026년 9월 17일까지 조치를 요구했습니다. 우회 방법이 없기 때문에 취약 버전을 사용하는 기업은 즉시 패치를 적용해야 하며, 이미 침해됐을 가능성도 고려해 과거 로그를 반드시 점검해야 합니다.

자세히 보기