TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 15일 목요일 기준

← 뉴스 홈으로

국내 매체 뉴스

공공
ZDNet Korea·2026. 09. 03.

보안 특화 모델 참여 보안기업들 "역할 아직 분배 안해"

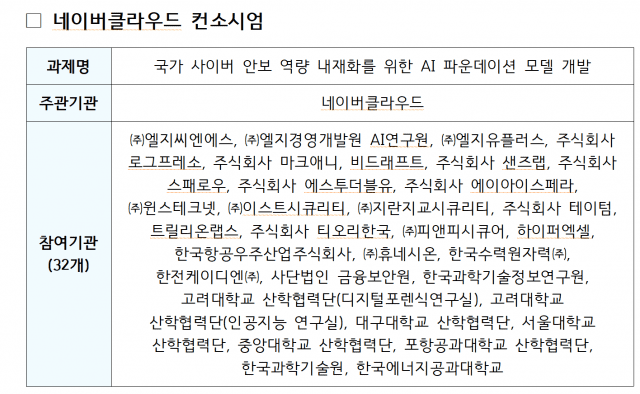
한국 과학기술정보통신부가 '사이버보안 특화 AI 파운데이션 모델' 개발 사업자로 네이버클라우드 컨소시엄을 선정했습니다. 이 컨소시엄에는 네이버클라우드를 중심으로 32개 기업·기관이 참여하며, 국내 주요 보안 기업들이 각자 보유한 위협 데이터를 AI 모델 학습에 제공하는 역할을 맡을 예정입니다. 사업 기간은 10개월이며, 엔비디아 B200 GPU 256장을 지원받아 개발을 진행합니다. 다만 구글·OpenAI·Anthropic 등 글로벌 빅테크가 이미 사이버보안 특화 AI를 출시한 상황에서 개발 시점이 늦다는 우려도 나오고 있습니다. 전문가들은 북한·중국·러시아 등 국가 배후 해킹 그룹의 특성을 반영한 한국형 모델로 차별화할 수 있다고 평가합니다.

자세히 보기
중요기업
데일리시큐·2026. 08. 31.

[긴급] 랜섬웨어 'The Gentlemen' 연계 서버서 AI 활용 C2 개발 정황 포착

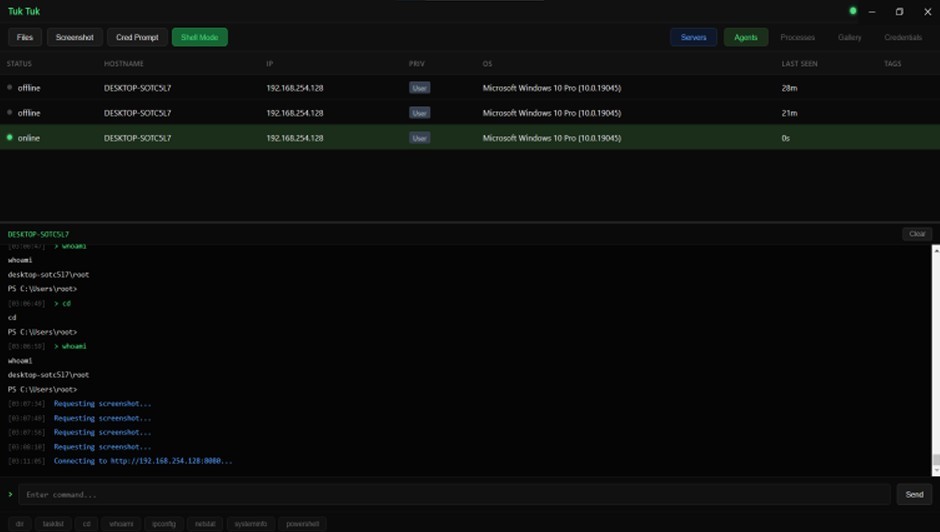
랜섬웨어 그룹 '더 젠틀맨(The Gentlemen)'과 연계된 공격 서버에서 AI 코딩 도구를 이용해 원격제어(C2, 해커가 감염된 컴퓨터를 원격으로 조종하는 시스템) 프레임워크 'TukTuk C2 v2'를 직접 개발한 정황이 확인됐습니다. 같은 서버에는 보안 솔루션(EDR)을 무력화하는 기술을 단계별로 체계적으로 연구한 자료도 남아 있었으며, 미국 방산·항공우주 및 헬스케어 분야 글로벌 기업에서 탈취한 것으로 보이는 민감 데이터도 발견됐습니다. 공격자들이 AI 도구를 이용해 공격 무기를 더 빠르고 체계적으로 개발하고 있다는 점에서 위협 수준이 높아지고 있습니다. 기업 보안 담당자는 EDR 솔루션의 프로세스 복구 시간이 공격자에게 이미 분석·계측되고 있다는 점을 인식하고, 취약 드라이버 차단 및 C2 통신 탐지 정책을 강화해야 합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 03.

크라우드스트라이크 팔콘 겨냥 'FalconFlank' 제로데이 취약점 공개…보안SW가 권한상승 통로로

엔드포인트 보안 제품인 크라우드스트라이크 팔콘(CrowdStrike Falcon)과 마이크로소프트 디펜더(Microsoft Defender)에서 권한상승(낮은 권한의 사용자가 시스템 최고 권한을 얻는 공격)이 가능한 취약점들이 연달아 공개됐습니다. 보안 연구자 '카오틱 이클립스'가 공개한 'FalconFlank'는 팔콘이 악성 매크로를 치료하는 과정을 역이용해 윈도우 SYSTEM 권한을 획득할 수 있는 제로데이 취약점으로, 크라우드스트라이크의 공식 확인은 아직 나오지 않은 상태입니다. 디펜더를 겨냥한 'ShieldBreak(CVE-2026-69414)'는 마이크로소프트가 공식 인정하고 패치를 준비 중이며, 이전 패치(CVE-2026-50656)를 우회하는 방식으로 동작합니다. 백신·EDR 제품은 본래 높은 시스템 권한으로 동작하기 때문에, 이 기능에 취약점이 생기면 공격자가 보안 제품 자체를 권한 탈취의 발판으로 삼을 수 있어 위험합니다. 크라우드스트라이크 팔콘과 마이크로소프트 디펜더 사용 조직은 최신 버전 적용 여부와 공식 보안 공지를 즉시 확인해야 합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 03.

티빙 3954만 계정 유출…문제는 '해킹 기술'이 아니라 내부 통제였다

국내 OTT 서비스 티빙(TVING)에서 약 3954만 개의 계정 정보가 유출되는 대규모 개인정보 침해 사고가 발생했습니다. 공격자는 개발자의 접속키(API 키) 하나를 탈취한 뒤, 소스코드에 평문으로 저장된 운영 서버 접속키를 연달아 확보해 실제 서비스 데이터베이스까지 침투했습니다. 이름·생년월일·휴대전화번호·이메일 등 70종의 정보가 유출됐으며, 일부는 암호화키와 함께 빠져나가 사실상 평문 유출과 같은 상태였습니다. 특히 2024년 모의해킹에서 이미 접속키 하드코딩 문제가 발견됐음에도 개선이 이루어지지 않았고, 첫 번째 이상 탐지 후에도 공격자의 우회 공격을 막지 못해 '기본 보안 통제의 총체적 실패'라는 평가를 받고 있습니다. 과기정통부는 24시간 내 신고 의무 위반을 이유로 최대 3000만 원의 과태료를 부과할 예정이며, 개인정보보호위원회의 추가 조사도 진행 중입니다.

자세히 보기
공공
데일리시큐·2026. 09. 03.

네이버클라우드, 정부 '사이버보안 특화 AI 파운데이션 모델' 개발사업 최종 선정

한국 정부(과학기술정보통신부)가 사이버보안 전용 인공지능(AI) 기반 모델을 개발하는 사업의 수행기관으로 네이버클라우드 컨소시엄을 최종 선정했습니다. 이 사업은 취약점 분석, 악성코드 탐지, 위협 탐지 등 보안 업무를 AI가 스스로 처리할 수 있도록 여러 AI 에이전트(특정 업무를 자율 수행하는 AI 시스템)를 연계하는 기술을 개발하는 것이 목표입니다. 정부는 2026년 9월부터 10개월간 고성능 GPU(NVIDIA B200 256장)를 직접 지원하며 개발을 뒷받침할 예정입니다. 국내외 보안 기업들이 이미 AI 기반 보안 기술을 빠르게 도입하고 있는 만큼, 개발된 모델이 실제 보안 현장에서 어느 수준의 성능을 낼 수 있을지가 향후 핵심 평가 기준이 될 것으로 보입니다.

자세히 보기
기업
ZDNet Korea·2026. 09. 03.

티빙 "침해사고에 따른 피해 시 1인당 300만원 보상"

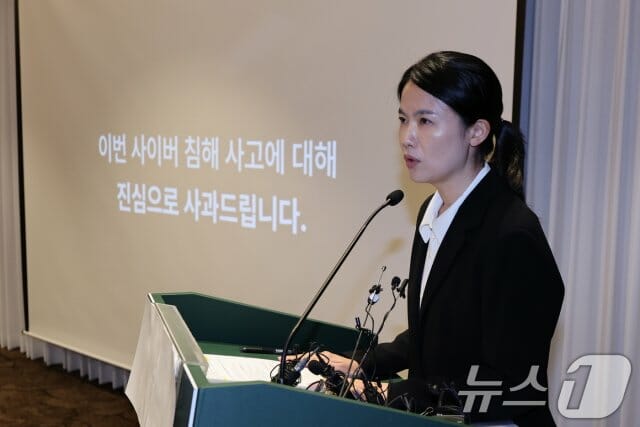
국내 온라인 동영상 서비스(OTT) 티빙에서 고객 개인정보가 유출되는 사이버 침해사고가 발생했으며, 민관합동조사단이 조사 결과를 발표했습니다. 티빙은 공식 사과와 함께 피해 고객에게 1인당 최대 300만원을 보상하는 안심보험을 포함한 보상 패키지를 발표했습니다. 재발 방지를 위해 2030년까지 정보보호 투자를 이전 5년 대비 약 4배로 늘리고, 보안 전문인력도 현재의 3배 수준으로 확충할 계획입니다. 보안 원칙은 제로 트러스트(모든 접근을 기본적으로 신뢰하지 않고 매번 검증하는 보안 개념)로 전환하며, AI 기반 실시간 탐지·자동 대응 체계도 도입합니다.

자세히 보기
공공
전자신문 보안·2026. 09. 03.

네이버클라우드, 보안 AI 최종 사업자…이달 개발 착수

과학기술정보통신부가 '사이버 보안 특화 AI 파운데이션 모델 개발' 사업의 최종 수행기관으로 네이버클라우드 컨소시엄을 선정했습니다. 이 사업은 사이버 보안 분야에 특화된 대규모 인공지능 기반 모델을 국내에서 개발하는 것을 목표로 합니다. 컨소시엄에는 LG CNS, 샌즈랩, S2W, 이스트시큐리티 등 주요 보안·AI 기업과 금융보안원, KISTI 등 연구기관이 참여합니다. 정부는 엔비디아 B200 GPU 256장을 10개월간 지원하며, 이달 중 협약을 체결하고 개발에 착수할 예정입니다. 국내 보안 AI 역량 강화를 위한 대규모 산학연 협력 체계가 본격 가동된다는 점에서 국내 사이버보안 생태계에 미칠 파급 효과가 주목됩니다.

자세히 보기
공공
전자신문 보안·2026. 09. 02.

'보안 특화 AI' 오늘 최종 PT…이르면 3일 사업자 결정

우리나라 정부가 국가 사이버 안보를 위한 '보안 특화 AI' 개발 사업자를 선정하는 최종 발표평가가 진행됐습니다. 네이버클라우드(LG CNS 컨소시엄)와 SK텔레콤(업스테이지 컨소시엄), 두 팀이 경쟁하며 이르면 2026년 9월 3일 최종 결과가 발표될 예정입니다. 선정된 컨소시엄은 엔비디아 B200 GPU 256장을 10개월간 지원받아 고성능 보안 특화 AI 모델을 개발하게 됩니다. 이 사업은 사이버 위협 대응에 특화된 국산 AI 모델을 확보한다는 점에서 국가 사이버보안 역량 강화와 직결됩니다.

자세히 보기
공공
데일리시큐·2026. 09. 01.

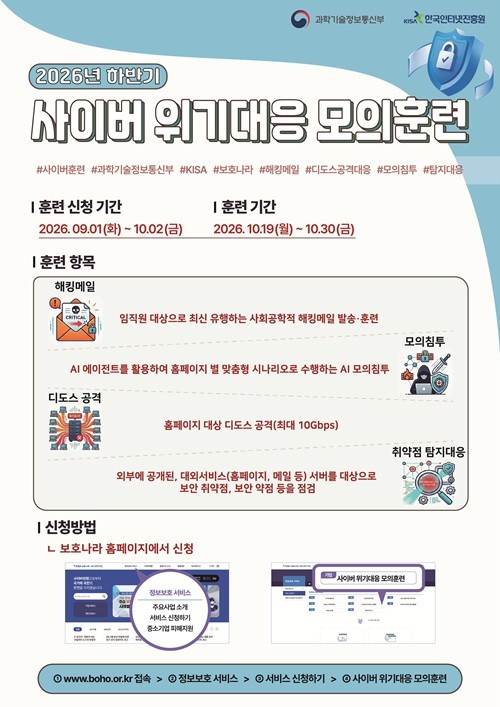
KISA, '2026년 하반기 사이버 위기대응 모의훈련' 참여기업 모집

한국인터넷진흥원(KISA)이 과학기술정보통신부와 함께 '2026년 하반기 사이버 위기대응 모의훈련' 참여기업을 9월 1일부터 10월 2일까지 모집한다. 훈련은 해킹 메일 대응, DDoS(특정 서버에 트래픽을 폭주시켜 서비스를 마비시키는 공격) 탐지·대응, 홈페이지 모의 침투, 서버 취약점 점검 등 4개 분야로 구성된다. 이번 하반기부터는 AI 에이전트가 스스로 공격 시나리오를 만들어 홈페이지 침투 테스트를 수행하는 방식이 처음으로 시범 도입된다. 상반기 훈련 결과, 반복 참여 기업은 신규 기업보다 DDoS 대응 시간이 3배 이상 빠른 것으로 나타나 반복 훈련의 효과가 확인됐다. 업종·규모에 관계없이 모든 기업이 무료로 참여할 수 있으며, 실제 훈련은 10월 19일부터 30일까지 진행된다.

자세히 보기
기업
전자신문 보안·2026. 09. 01.

IP카메라·공유기, 해커 놀이터?

IP카메라(인터넷에 연결된 감시 카메라)와 공유기(인터넷 연결 장치)에서 계정을 빼앗기거나 기기를 원격으로 제어당할 수 있는 보안 취약점이 계속 발견되고 있습니다. 허니웰, 에이수스 등 해외 유명 브랜드 제품에서도 실제 해킹에 악용된 사례가 보고됐으며, 이 제품들이 국내에도 많이 보급된 상황입니다. 사물인터넷(IoT) 기기는 구입 후 보안 업데이트가 소홀해지기 쉬워 공격자의 주요 표적이 됩니다. 전문가들은 제품이 시중에 출시되기 전에 최소한의 보안 수준을 의무적으로 검증하는 인증 제도와 관리체계 강화가 필요하다고 강조합니다.

자세히 보기
기업
데일리시큐·2026. 09. 01.

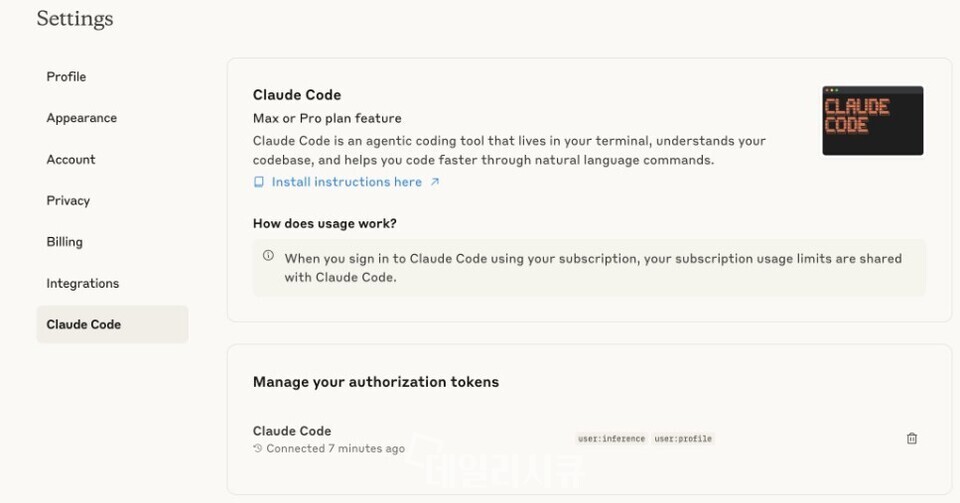
[주의] 클로드 안 썼는데 사용량이 사라졌다…인포스틸러가 로그인 세션 탈취

생성형 AI 서비스 클로드(Claude) 이용자의 PC에 인포스틸러(정보탈취형 악성코드)가 감염되어, 브라우저에 저장된 로그인 세션이 탈취되는 피해가 확인됐습니다. 공격자는 비밀번호 없이도 훔친 세션만으로 피해자 계정에 접속해 AI 사용량을 무단으로 소진했으며, 2단계 인증도 이 방법 앞에서는 효과가 없었습니다. 확인된 악성코드는 Vidar, LummaC2, StealC, RedLine, Acreed(윈도우) 등이며, 일부 맥OS에서는 Atomic Stealer도 발견됐습니다. 앤트로픽(Anthropic)은 피해 계정의 세션을 강제 종료하고 환불 조치를 진행했으나, PC에서 악성코드를 제거하지 않으면 재로그인 시 새 세션도 즉시 재탈취될 수 있습니다. 기업 환경에서는 AI 서비스 사용량 소진은 물론 업무 대화나 내부 정보 노출까지 이어질 수 있어 주의가 필요합니다.

자세히 보기
공공
전자신문 보안·2026. 08. 31.

KISA, 생성형 AI 활용 실전형 모의해킹 대회 개최

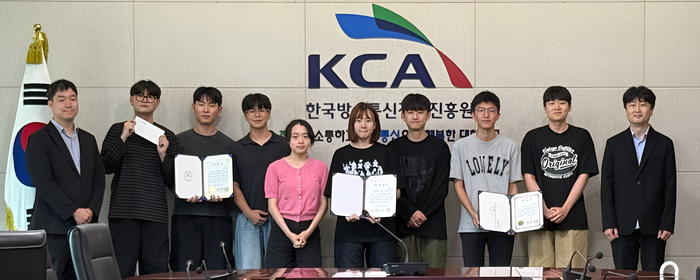
한국인터넷진흥원(KISA)이 국가정보원 지부, 한국방송통신전파진흥원(KCA)과 함께 생성형 AI를 활용한 모의해킹 대회 'AI 프라이버시 챌린지'를 개최했습니다. 지역 대학생 팀들이 공격자 역할을 맡아 KISA·KCA의 개인정보처리시스템에서 실제 취약점을 찾아내고, 기관 보안 담당자들은 이를 실시간으로 탐지·차단·복구하는 훈련을 진행했습니다. 취약점 발굴에서 탐지·대응·복구까지 전 과정을 한 자리에서 점검한 것이 이번 대회의 특징입니다. 최우수상은 전남대학교 '탈주닌자'팀이 수상했으며, 주최 측은 이를 통해 지역 사이버보안 인재 양성을 도모한다고 밝혔습니다.

자세히 보기