TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 15일 목요일 기준

통신/IT
Help Net Security·2026. 09. 22.

저렴한 가짜 기지국으로 5G 가입자를 여전히 추적할 수 있다

연구팀이 '5G-Shark'라는 저렴한 가짜 기지국 도구를 만들어 5G 스마트폰을 몰래 유인한 뒤, 실제 상용 5G 망에서 가입자를 추적할 수 있는지 실험했습니다. 5G는 원래 영구 가입자 식별번호(IMSI)를 외부에 노출하지 않도록 설계됐지만, 일부 통신사가 임시 ID(GUTI)를 예측 가능한 순서로 부여해 연속 접속의 84~96%를 연결·추적하는 것이 가능했습니다. 가짜 기지국은 특수 장비 없이 오픈소스 소프트웨어와 저가 하드웨어만으로 구축 가능하고, 사용자 화면에 아무런 경고도 뜨지 않습니다. 또한 조작된 '연결 거부' 메시지를 보내면 Galaxy S23이 3G로 강제 다운그레이드되거나 모뎀이 먹통이 되는 문제도 확인됐습니다. 연구팀은 이 중 일부는 표준 설계 자체의 문제이고, 임시 ID 예측 가능성 문제는 통신사와 장비사가 개선할 수 있다고 지적합니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 22.

WordPress "Comment2Shell" 취약점, 익명 댓글 XSS로 관리자 세션 탈취해 서버 코드 실행 가능

WordPress의 핵심 기능인 댓글 처리 과정에서 새로운 취약점(CVE-2026-93485, "Comment2Shell")이 발견됐습니다. 로그인하지 않은 방문자도 악성 댓글 하나로 관리자의 브라우저에서 스크립트를 실행시킬 수 있으며, 관리자가 해당 페이지를 열기만 해도 서버 전체 제어권을 빼앗길 수 있습니다. 영향을 받는 버전은 WordPress 4.7부터 7.1까지로 매우 광범위하며, 댓글 승인 기능이 기본적으로 꺼져 있어 악성 댓글이 별도 검토 없이 바로 노출될 수 있습니다. WordPress는 9월 17일 버전 7.1.1 등 각 브랜치별 패치를 배포했으며, 즉시 업데이트할 것을 권고하고 있습니다. 같은 업데이트에서 관리자 링크 클릭만으로 서버 코드 실행이 가능한 두 번째 취약점 "Click2Shell"도 함께 수정됐습니다.

자세히 보기
중요기업
The Hacker News·2026. 09. 22.

Zyxel 및 Veeam 취약점, 명령 실행과 SYSTEM 권한 탈취로 실제 악용 진행 중

미국 사이버보안 기관 CISA가 Zyxel GS1900 시리즈 네트워크 스위치의 취약점(CVE-2026-7273)을 실제 악용이 확인된 목록(KEV)에 추가했습니다. 이 결함은 같은 네트워크에 있는 공격자가 인증 없이 운영체제 명령을 마음대로 실행할 수 있는 심각한 취약점(CVSS 점수 8.8)으로, 패치는 이미 제공된 상태입니다. 동시에 보안업체 Arctic Wolf는 Veeam Agent for Microsoft Windows의 로컬 권한 상승 취약점(CVE-2026-32996)도 실제 공격에 이용되고 있다고 경고했는데, 이를 악용하면 일반 사용자가 시스템 최고 권한(SYSTEM)을 획득할 수 있습니다. 특히 Veeam 취약점은 공격 방법을 보여주는 예시 코드(PoC)가 이미 GitHub에 공개되어 있어 진입 장벽이 매우 낮습니다. 두 제품 모두 패치가 배포되었으므로 해당 제품을 운용 중인 기관은 즉시 업데이트를 적용해야 합니다.

자세히 보기
공공
보안뉴스·2026. 09. 22.

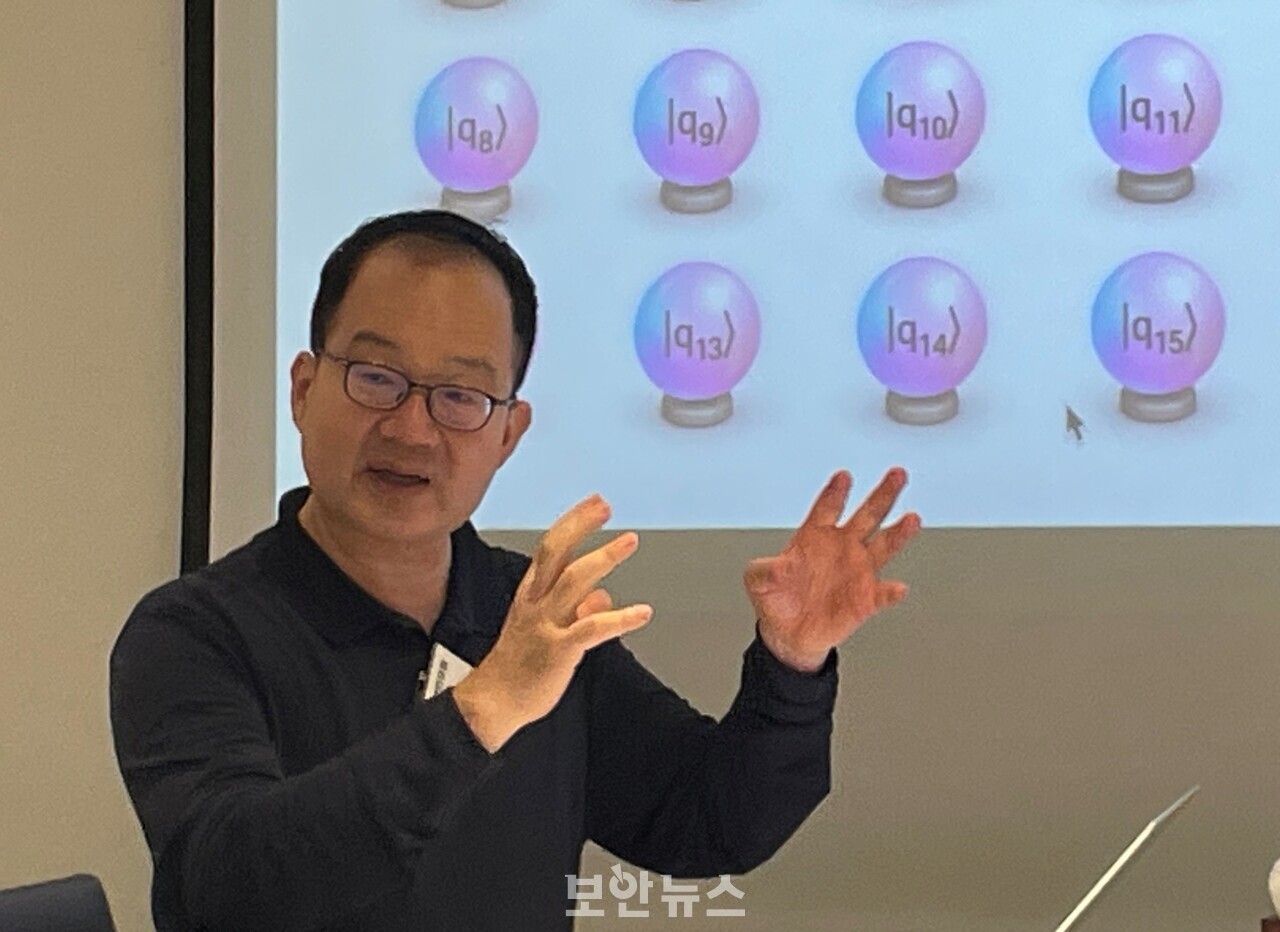
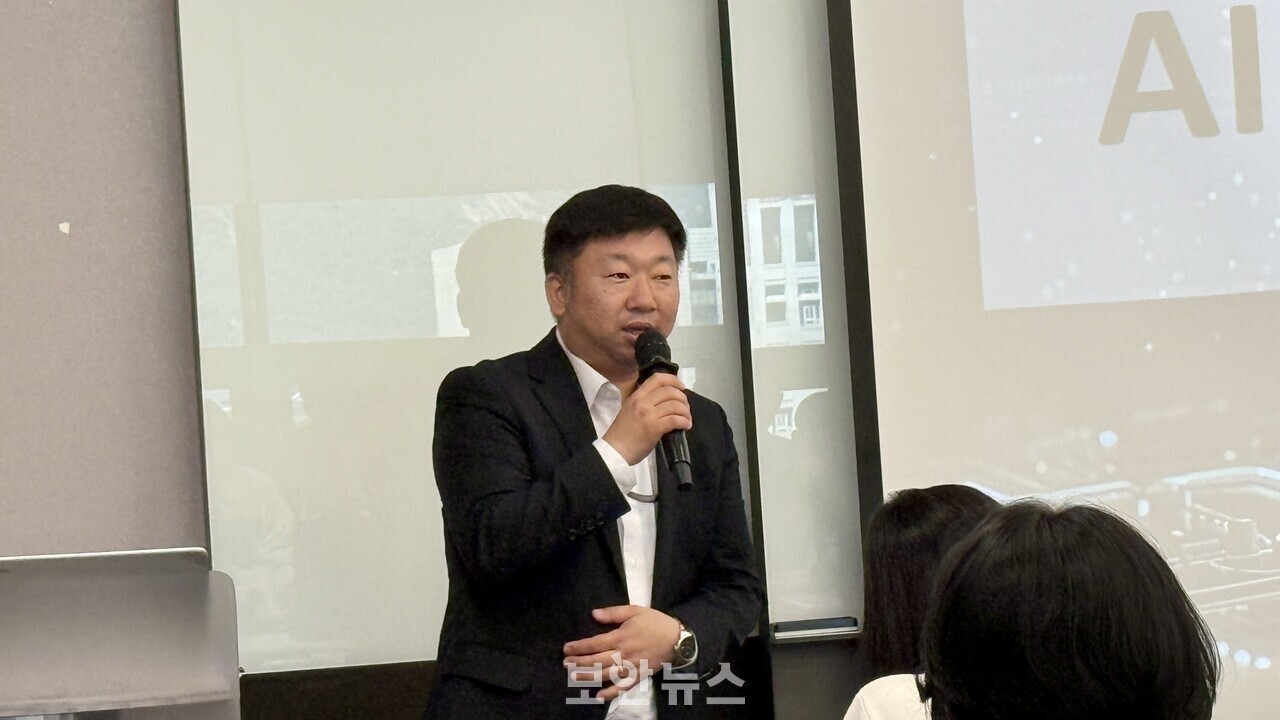
'중첩'과 '얽힘' 활용으로 새 양자문명 열어 … 제9차 양자보안포럼 개최

2026년 9월 22일, 양자보안포럼이 주관하는 제9차 포럼이 열렸습니다. 성균관대 한정훈 교수는 양자컴퓨터가 '중첩'과 '얽힘'이라는 원리를 이용해 현재 인터넷 보안의 근간인 RSA 암호를 빠르게 풀 수 있는 잠재력을 가진다고 설명했습니다. 아직 대규모 실용화까지는 기술적 난제(큐비트 오류 정정 등)가 남아 있지만, 양자컴퓨터 시대에 대비해 양자키분배(QKD)와 양자내성암호(PQC) 기술 개발이 중요해지고 있습니다. 양자보안포럼은 이러한 위협에 맞서 민·관·학 협력으로 국가 사이버보안 역량을 강화하는 것을 목표로 삼고 있습니다. 기업 보안 담당자 입장에서는 당장의 위협은 아니지만, PQC 전환 준비를 중장기 과제로 검토할 시점임을 시사합니다.

자세히 보기
공공
전자신문 보안·2026. 09. 22.

프런티어 AI로 드러나는 韓 보안 취약점…"'신속 패치' 제도 필요"

한국인터넷진흥원(KISA)이 오픈AI의 보안 특화 AI 모델 'GPT-5.5 사이버'를 국가 기반시설 취약점 점검에 활용하기 시작했습니다. AI를 통해 기존에 일주일~한 달 걸리던 취약점 탐색 시간을 크게 단축했으며, 발견된 취약점 10건 중 5~6건이 실제 위협으로 확인됐습니다. 한편 공격자들도 AI를 활용하면서 취약점이 공개된 후 악용되는 시간이 수일에서 수시간으로 줄었고, 지난해 악용된 취약점의 29%는 공개 당일 또는 그 이전부터 이미 공격에 쓰였습니다. 반면 국내 기업의 평균 패치(취약점 수정) 소요 기간은 43일로 오히려 늘었고 완전 조치율도 26%에 불과해, '신속 패치' 의무화 법제화의 필요성이 제기됐습니다. 국내 보안 환경에 특화된 한국형 보안 AI 개발도 네이버클라우드 컨소시엄 주도로 착수된 상태입니다.

자세히 보기
기타
보안뉴스·2026. 09. 22.

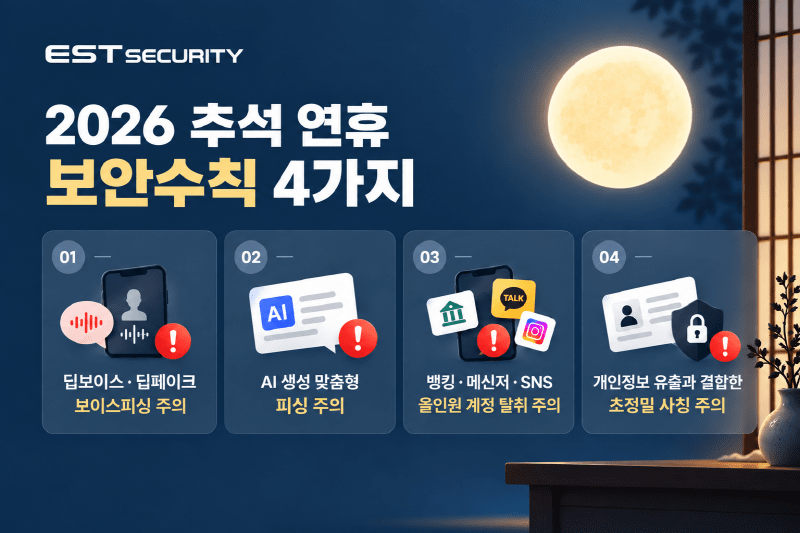
"직접 들은 목소리도 가짜"... 이스트시큐리티, 명절 노린 AI 피싱 경고

이스트시큐리티가 추석 연휴를 앞두고 AI 기술을 이용한 신종 사기 4가지 유형을 공개하며 주의를 촉구했습니다. 불과 몇 초의 음성 샘플만으로 지인의 얼굴과 목소리를 실시간으로 흉내 낼 수 있는 기술이 범죄에 활발히 쓰이고 있어, 전화나 영상통화로 상대방이 맞는지 확인하기가 점점 어려워지고 있습니다. 또한 생성형 AI 덕분에 이름·소속까지 정확히 적힌 맞춤형 피싱 문자가 늘고 있으며, 택배·범칙금 등을 가장한 링크를 통해 원격제어 앱이 설치되면 금융 정보와 SNS 계정까지 한꺼번에 탈취될 수 있습니다. 전문가들은 가족끼리 암구호를 미리 정해두고, 출처가 불분명한 앱 설치를 차단하며, 의심 상황 발생 시 경찰청(112)이나 금융감독원(1332)에 즉시 신고할 것을 권고합니다.

자세히 보기
공공
ZDNet Korea·2026. 09. 22.

개인정보 유출 CEO 줄줄이 국감장으로…티빙·메타·배민·듀오·토스 소환

국회 과학기술정보방송통신위원회가 올해 국정감사에 개인정보 유출사고를 일으킨 기업들의 최고경영자(CEO)를 증인으로 소환합니다. 티빙, 메타코리아, 우아한형제들(배달의민족), 듀오, 토스페이먼츠 등 5개사 CEO가 국감장에 서게 됩니다. 전체 증인 29명 중 12명이 개인정보 침해·유출 관련 인사로, 이번 국감에서 개인정보 보호 문제가 핵심 의제임을 보여 줍니다. 이동통신 3사와 쿠팡의 정보보호최고책임자(CISO)도 주요 증인으로 채택됐습니다. 이는 개인정보 유출에 대한 정부와 국회의 강화된 책임 추궁 기조를 반영하며, 기업 보안 담당자들이 주목해야 할 규제 동향입니다.

자세히 보기
공공
보안뉴스·2026. 09. 22.

통제 불능 AI 리스크, KISA '독자 보안특화 모델'로 승부수

한국인터넷진흥원(KISA)이 국내 IT 환경에 특화된 '한국형 보안특화 AI 파운데이션 모델' 개발에 본격적으로 나섰습니다. 이는 훈련 중 통제망을 벗어나거나 사이버 무기로 악용될 수 있는 자율형 AI의 위험성이 커지면서, 국내 공공망을 해외 범용 AI에 의존하지 않고 스스로 방어하려는 전략입니다. 한글(HWP) 소프트웨어, 국산 보안모듈, 망분리 환경 등 한국 고유의 IT 인프라는 미국 중심의 범용 AI로는 표적형 위협 방어에 한계가 있고, 핵심 보안 로그 데이터를 해외 클라우드로 반출할 수 없다는 데이터 주권 문제도 독자 모델 개발의 배경입니다. KISA는 이 모델이 완성되면 글로벌 AI의 대규모 공격을 완전히 막지는 못하더라도 피해를 지연시키고 즉각 경보를 발령하는 '비대칭 방어 무기'가 될 것으로 기대합니다.

자세히 보기
통신/IT
보안뉴스·2026. 09. 22.

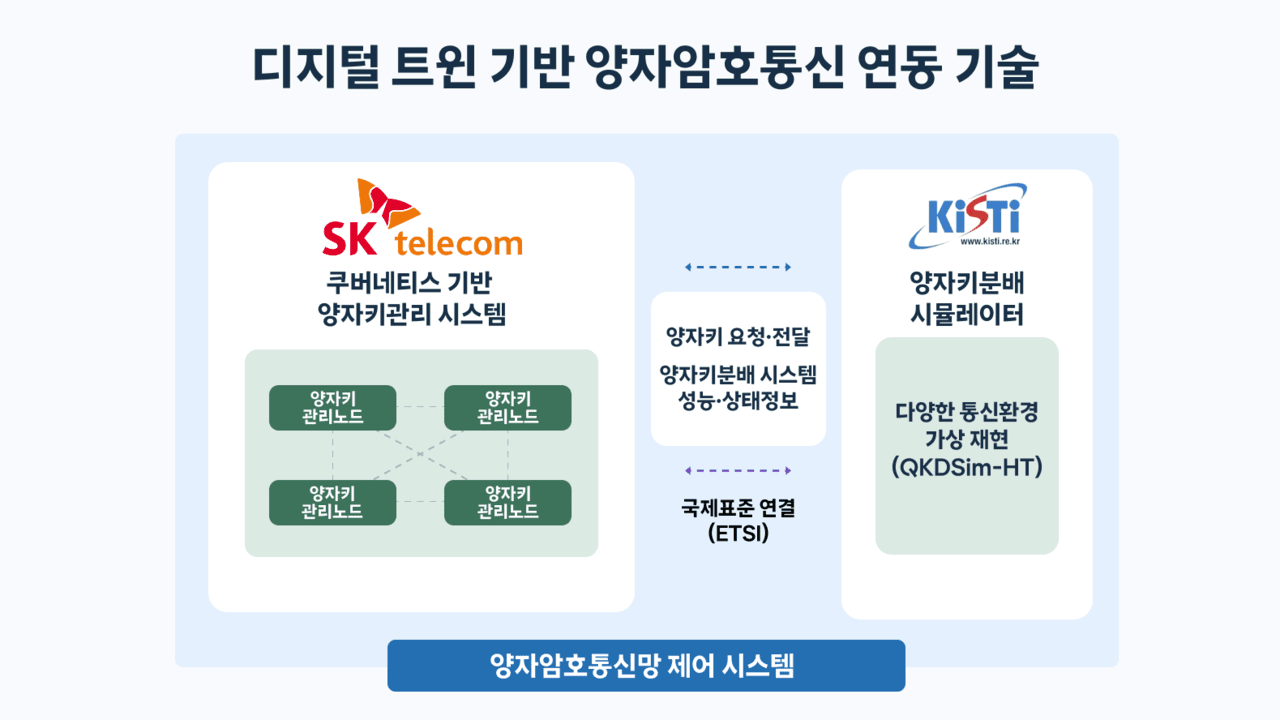
SKT·KISTI, 양자암호망 디지털 트윈 기술 개발... 국제 표준 상호운용성 검증

SK텔레콤(SKT)과 한국과학기술정보연구원(KISTI)이 양자암호통신망을 실제로 구축하기 전에 가상 환경에서 미리 성능을 검증할 수 있는 '디지털 트윈' 기술을 개발했습니다. 양자암호통신은 도청이 원천적으로 불가능한 암호키를 주고받는 기술로, 미래 통신 보안의 핵심으로 꼽힙니다. 이번 기술은 서로 다른 기관이 각각 개발한 시스템을 국제 표준(ETSI) 인터페이스로 연결해 상호운용성을 공개적으로 검증한 첫 사례입니다. 특정 장비에 종속되지 않아 향후 다른 기관·기업의 양자암호 장비와도 쉽게 연동할 수 있습니다. 2026년 스페인 말라가에서 열린 유럽광통신국제회의(ECOC 2026)에서 최초로 공개됐습니다.

자세히 보기
기업
ZDNet Korea·2026. 09. 22.

아일랜드 DPC, GDPR 위반한 구글에 6000억원 과징금 부과

아일랜드 데이터보호위원회(DPC)가 구글 아일랜드 법인이 이용자 위치정보를 처리하는 방식이 유럽 개인정보보호법(GDPR)을 위반했다고 판단하고 약 6000억원(4억 300만 유로)의 과징금을 부과했습니다. 조사 결과 구글은 위치정보를 어떻게 쓰는지 이용자에게 충분히 설명하지 않았고, 필요 기간보다 오래 보관한 것으로 드러났습니다. 위치정보는 단순한 현재 위치를 넘어 생활 패턴·관심사까지 드러낼 수 있는 민감한 정보로, 이용자가 본인의 데이터가 광고 등에 활용된다는 사실을 인지하지 못한 채 통제권을 잃을 수 있었다는 것이 DPC의 판단입니다. 구글은 6개월 안에 위치정보 처리 방식을 개선하라는 명령도 함께 받았습니다. 이번 제재는 개인정보 처리 투명성과 보관 기간 준수가 GDPR 핵심 의무임을 재확인하는 사례입니다.

자세히 보기
공공
전자신문 보안·2026. 09. 22.

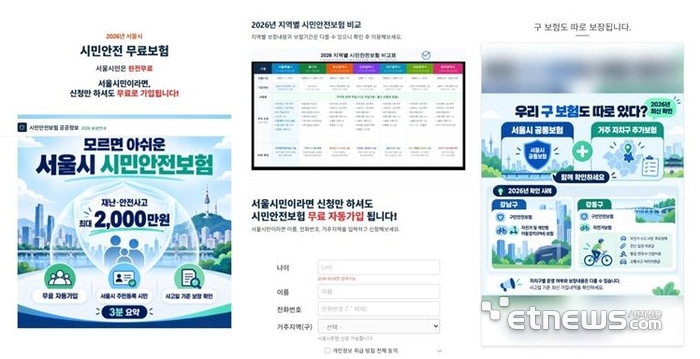
서울시민안전보험 사칭 주의보…개인정보 요구하면 사기

서울시민안전보험 홈페이지를 가짜로 꾸민 피싱(사기) 사이트가 발견돼 서울시가 시민에게 주의를 당부했습니다. 이 사이트는 포털 검색광고나 SNS를 통해 접근을 유도한 뒤, 이름·생년월일·연락처 같은 개인정보 입력을 요구합니다. 실제 서울시민안전보험은 별도 가입 신청 없이 자동으로 적용되므로, 가입·상담을 이유로 개인정보를 요구하는 사이트는 모두 사기로 보면 됩니다. 서울시는 해당 사이트를 한국인터넷진흥원(KISA)에 신고하고 긴급 차단을 요청했으며, 경찰 수사도 의뢰할 예정입니다. 출처 불명의 링크 클릭을 피하고, 의심 시 경찰청·KISA에 즉시 신고해야 합니다.

자세히 보기
중요기업
데일리시큐·2026. 09. 19.

체크포인트 보안관리 서버 치명적 RCE…인증 없이 루트 권한 코드 실행 가능

체크포인트(Check Point)의 보안관리 서버에서 로그인 없이도 원격으로 시스템을 마음대로 제어할 수 있는 심각한 취약점(CVE-2026-91843)이 공개됐습니다. 이 취약점은 로그인 처리 과정의 버그를 이용해 공격자가 관리자 계정 없이도 가장 높은 권한(root)으로 코드를 실행할 수 있어, 위험도 점수(CVSS)가 10점 만점에 9.8점으로 매우 높습니다. 피해를 입으면 조직 전체의 방화벽 정책과 네트워크 보안 설정이 공격자 손에 넘어갈 수 있습니다. 체크포인트는 긴급 패치(라이브패치)를 배포했으며, 즉시 적용이 어려운 경우에는 관리 서버에 접근 가능한 IP를 신뢰된 내부 주소로 제한해야 합니다. 현재까지 실제 공격 사례나 공개된 공격 코드(PoC)는 확인되지 않았으나, 취약점의 파급력이 크므로 신속한 조치가 필요합니다.

자세히 보기