 기업
데일리시큐·2026. 09. 01.
[주의] 클로드 안 썼는데 사용량이 사라졌다…인포스틸러가 로그인 세션 탈취
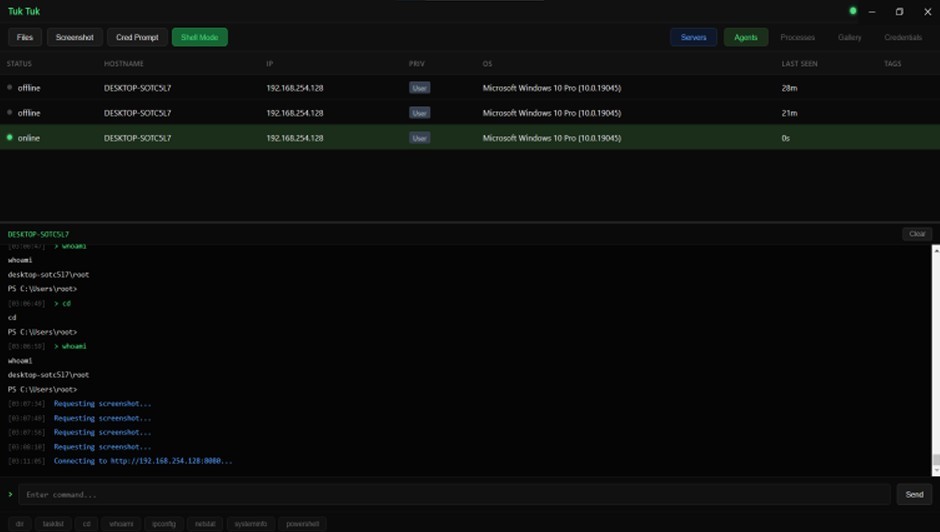
생성형 AI 서비스 클로드(Claude) 이용자의 PC에 인포스틸러(정보탈취형 악성코드)가 감염되어, 브라우저에 저장된 로그인 세션이 탈취되는 피해가 확인됐습니다. 공격자는 비밀번호 없이도 훔친 세션만으로 피해자 계정에 접속해 AI 사용량을 무단으로 소진했으며, 2단계 인증도 이 방법 앞에서는 효과가 없었습니다. 확인된 악성코드는 Vidar, LummaC2, StealC, RedLine, Acreed(윈도우) 등이며, 일부 맥OS에서는 Atomic Stealer도 발견됐습니다. 앤트로픽(Anthropic)은 피해 계정의 세션을 강제 종료하고 환불 조치를 진행했으나, PC에서 악성코드를 제거하지 않으면 재로그인 시 새 세션도 즉시 재탈취될 수 있습니다. 기업 환경에서는 AI 서비스 사용량 소진은 물론 업무 대화나 내부 정보 노출까지 이어질 수 있어 주의가 필요합니다.
자세히 보기