TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

ZDNet Korea · 펌웨어 뉴스

중요금융
ZDNet Korea·2026. 09. 18.

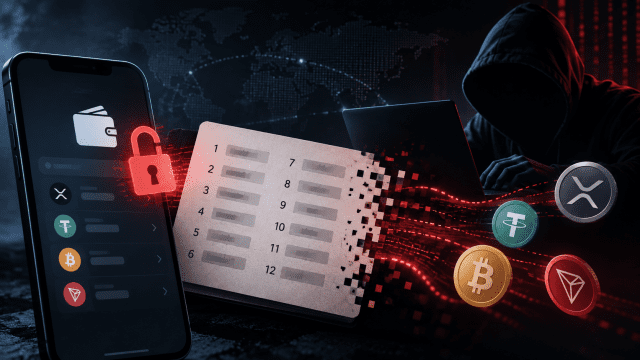
[단독] 디센트 월렛 자산유출 110건으로 늘어…전문가 "개인키 난수생성 문제"

국내 가상자산 앱 지갑 서비스 '디센트(D'CENT)'를 운영하는 아이오트러스트에서 이용자 자산이 무단으로 빠져나가는 사고가 확산되고 있습니다. 신고 건수는 110건으로 늘었으며, 피해 자산은 리플(XRP)을 비롯해 비트코인·테더·트론(TRX)까지 확대됐습니다. 전문가들은 지난해 11월 5일 이전 구버전 앱이 개인키를 만들 때 사용하는 난수(예측하기 어려운 무작위 숫자)가 충분히 복잡하지 않았을 가능성을 유력한 원인으로 꼽고 있으며, 하드웨어 월렛을 사칭한 스미싱(악성 문자) 피싱도 추가 원인으로 조사되고 있습니다. 회사는 경찰청 사이버수사대 및 국내외 거래소에 피해 자산 동결을 요청했고, 구버전 앱 이용자에게 자산을 하드웨어 월렛으로 즉시 옮길 것을 권고하고 있습니다.

자세히 보기
기업
ZDNet Korea·2026. 09. 20.

인텔, 보안 취약점 보상 프로그램 '버그 바운티' 중단

인텔이 2017년부터 운영해 온 보안 취약점 신고 보상 프로그램(버그 바운티)을 중단했습니다. 기존에는 보안 연구자가 인텔 하드웨어·소프트웨어·펌웨어의 취약점을 발견하면 최대 약 1억 3,500만 원을 지급했지만, 앞으로는 금전적 보상 없이 제보만 받습니다. 프로그램 중단의 공식 이유는 밝혀지지 않았으나, AI가 자동 생성한 저품질·중복 취약점 보고서가 급증한 것이 배경으로 지목됩니다. 인텔은 2024년 발견된 하드웨어 취약점 21건을 모두 내부에서 처리했다고 밝혔습니다. 금전적 인센티브 제거로 외부 연구자의 취약점 발굴 참여가 줄어들면 Intel 제품 보안에 장기적 영향을 줄 수 있어 기업 보안 담당자들이 주목할 필요가 있습니다.

자세히 보기
공공
ZDNet Korea·2026. 09. 07.

[시론] 공급망 보안과 국정원 체질 개선

소프트웨어 공급망 보안의 핵심 도구로 주목받는 SBOM(소프트웨어 구성요소 목록)만으로는 진정한 공급망 위협을 막기 어렵다는 주장입니다. 공급망 보안은 소프트웨어 구성요소 확인에 그치지 않고, 기업의 소유·지배구조, 해외 하청업체, 핵심 인력, 적대국과의 연계까지 종합적으로 파악해야 하는 복합 문제입니다. 특히 북한이 자국 IT 인력을 정상 개발자로 위장해 기업 시스템과 소스코드에 침투하는 사례는 SBOM만으로는 절대 탐지할 수 없는 인간(휴민트) 차원의 위협입니다. 고려대 김승주 교수는 국가정보원이 대북·방첩·사이버 정보를 칸막이 없이 통합해 공급업체의 기술·기업·인물 위험을 종합 평가하는 체계로 변화해야 한다고 주장합니다. 국가 핵심 인프라와 국방 시스템의 공급망부터 적용하는 것이 현실적인 출발점으로 제시됩니다.

자세히 보기