 기업
ZDNet Korea·2026. 09. 07.
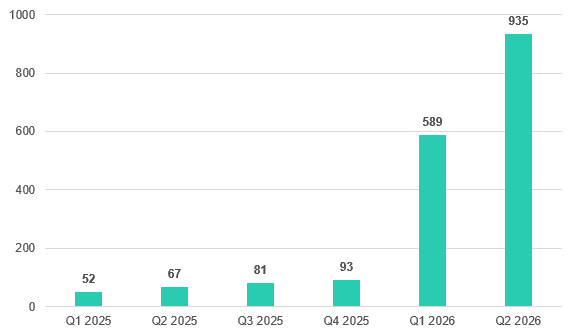
"올 2분기 AI·LLM서 발생한 취약점, 전년 比 14배 폭증"
올해 2분기(2026년 기준) AI 및 LLM(대규모 언어 모델) 서비스에서 발견된 보안 취약점이 1년 전보다 약 14배 급증해 935건에 달했습니다. 가장 많이 발견된 취약점 유형은 접근 제어 미흡, 인증·권한 오류, 인젝션(악의적 명령어 삽입) 공격 등입니다. AI 서비스를 사칭한 악성 소프트웨어를 이용한 중소기업 공격도 같은 기간 5배 늘어 3만 3,300건 이상 탐지됐습니다. 업무 환경에 AI 도입이 빠르게 확산되는 만큼, 기존의 패치 관리에 더해 실시간 접근 제어 모니터링과 선제적 위협 탐지가 필요합니다.
자세히 보기